
Ledgerin eSIM-kryptovarkaus: mitä tapahtui?

Lyhyesti: tässä on, mitä opit tästä artikkelista: Aidoksi tunnistettu Ledger Nano X voidaan tiettävästi muokata lisäämällä sen sisään mobiiliyhteydellä toimiva implantti. Se lukee palautussanat näytön tiedonsiirrosta ja lähettää ne sisäänrakennetun eSIMin avulla. Kyse on vakavasta toimitusketjuhyökkäyksestä, ei siitä, että kaikki Ledger-lompakot tai tavalliset matka-eSIMit olisivat vaarantuneet.
Mitä Ledgerin eSIM-kryptovarkaudessa tapahtui?
Tietoturvatutkijat ovat dokumentoineet muokattuja Ledger Nano X -laitteita, joiden sisään on lisätty ylimääräistä elektroniikkaa. Implantti on piilotettu muuten aitoon laitelompakkoon. Se seuraa suojatun sirun ja OLED-näytön välistä tiedonsiirtoa, kun laite näyttää käyttöönoton aikana 24 sanan palautuslauseen.
Piilolevy pystyy muodostamaan näytölle lähetetystä datasta palautussanat, tallentamaan ne ja välittämään ne hyökkääjälle mobiiliverkon kautta. Uudemmissa versioissa kerrotaan olevan modeemi, antenni ja sisäänrakennettu SIM. eSIM toimii siis implantin viestintäkanavana. Se ei ole Ledgerin aito ominaisuus.
Ledger ilmoitti 9. lokakuuta 2026 tutkivansa varastettuja varoja koskevia tapauksia, jotka liittyivät CryptoBilisin myymiin laitteisiin. CryptoBilis on valtuutettu jälleenmyyjä, joka palvelee osaa Kaakkois-Aasiasta. Ledger pyysi jälleenmyyjää keskeyttämään myynnin ja toimitukset. Yhtiö kertoi samalla, ettei se ollut tuolloin saanut vastaavia ilmoituksia suoraan Ledgeriltä ostetuista laitteista.
⚠️ Julkisuudessa esitetyt tappioarviot vaihtelevat huomattavasti. Osa uutisista käsitteli noin 15 miljoonan dollarin varkautta, kun taas riippumattomat lohkoketjututkijat yhdistivät mahdollisesti samaan kokonaisuuteen paljon suurempia summia. Ledger ei ollut vahvistanut tappioiden määrää eikä implanttia niiden syyksi varoituksen julkaisuhetkellä.
Miten aito laitelompakko voidaan silti vaarantaa?
Laitelompakko säilyttää yksityiset avaimet tavallisesti suojatussa sirussa. Siru voi luoda avaimia ja allekirjoittaa tapahtumia paljastamatta salaisuutta. Käyttöönoton yhteydessä lompakon on kuitenkin näytettävä palautussanat kerran. Tätä varten se lähettää näyttökuvan tiedot näytölle.
Raportoitu implantti ei murra suojattua sirua, vaan iskee tähän tiedonsiirtoreittiin. Tibane Labsin tutkijat kuvaavat implantista useita sukupolvia. Varhaisissa versioissa oli helposti havaittavia johtoja ja alkuperäistä pienempi vaihtoakku. Uudemmissa yksilöissä käytetään räätälöityjä taipuisia piirilevyjä, kotelon väriin sovitettuja pinnoitteita, pois raaputettuja komponenttimerkintöjä sekä näytön alle piilotettuja mobiiliverkon osia.

Hyökkäys on vaarallinen, koska monet tavalliset tarkistukset voivat silti näyttää kaiken olevan kunnossa:
- Suojattu siru voi olla aito, joten ohjelmiston aitoustarkistus saattaa mennä läpi.
- Lompakko voi käynnistyä, latautua, muodostaa yhteyden ja allekirjoittaa tapahtumia normaalisti.
- Pakkauksessa tai laitteen ulkokuoressa ei välttämättä näy selvää vauriota.
- Implantilla on oma mobiiliyhteys, joten se ei tarvitse uhrin puhelinta tai Wi-Fi-verkkoa.
💡 Implanttia voi ajatella pienenä vakoojana näyttökaapelissa. Sen ei tarvitse murtaa holvia, jos se pystyy seuraamaan salaisuuden ilmestymistä näytölle.
Mitä eSIM tekee – ja mitä se ei tee?
Ilmaus ”eSIM-kryptovarkaus” voi johtaa harhaan. Tässä tapauksessa sisäänrakennettu SIM näyttää olevan luvattoman vakoilulaitteen osa. Sen avulla implantti voi lähettää kaapatut tiedot huomaamattomasti LTE-, LTE-M- tai NB-IoT-verkon kautta.
Kyse ei ole SIM-kaappauksesta. SIM-kaappauksessa rikollinen ottaa uhrin puhelinnumeron hallintaansa siepatakseen puheluita tai tekstiviestillä lähetettäviä tunnistuskoodeja. Tässä hyökkäyksessä piilotettu eSIM ei korvaa omistajan puhelinliittymää. Se kuuluu implantille ja toimii itsenäisesti.
Tapaus ei myöskään vastaa vaaralliseen matka-eSIM-sovellukseen, profiiliin tai välityspalveluun liittyviä riskejä. Tästä erillisestä uhkamallista voi lukea oppaastamme, joka käsittelee ilmaisten eSIM-välityspalvelujen riskejä ja koodivarkauksia.
| Uhka | Mihin hyökätään? | Mobiiliverkon rooli | Tärkein suojauskeino |
|---|---|---|---|
| Laitteistoimplantti | Muokatun lompakon näytöllä näkyvät palautussanat | Piilomodeemi lähettää kaapatut tiedot | Luotettava ostopaikka ja uusi palautuslause luotettavalla laitteella |
| SIM-kaappaus | Puhelinnumero ja tekstiviestivahvistukset | Hyökkääjä siirtää numeron hallintaansa | Sovellukseen tai fyysiseen turva-avaimeen perustuva tunnistautuminen |
| Haitallinen eSIM-sovellus tai välityspalvelu | Tilin tunnukset, verkkoliikenne tai aktivointikoodit | Turvaton palvelu käsittelee yhteyden | Luotettava palveluntarjoaja ja virallinen sovellus |
| Tietojenkalastelu | Palautuslause tai kirjautumistiedot | Väärennetty sivusto tai viesti kerää salaisuudet | Älä koskaan syötä palautussanoja verkkoon |
Kenen pitää toimia heti?
Selkein virallinen varoitus koski CryptoBilisin viimeaikaisia asiakkaita. Ledger-laitteen kyseiseltä jälleenmyyjältä määritellyn 90 päivän ajanjakson aikana ostaneita kehotettiin olemaan ottamatta laitetta käyttöön. Jos laite oli jo alustettu, varat suositeltiin siirtämään uuteen laitteeseen kokonaan uudella palautuslauseella.
Varovaisuus on perusteltua myös silloin, jos lompakko on ostettu markkinapaikan myyjältä, tuntemattomalta maahantuojalta, omistuspohjaltaan epäselvältä jälleenmyyjältä tai käytettynä. Tutkijat hankkivat Japanissa uudempia implantilla varustettuja yksilöitä kolmansien osapuolten myyntikanavista, myös suuren markkinapaikan ilmoituksen kautta. He eivät kuitenkaan osoittaneet, että nämä yksilöt olisivat olleet peräisin CryptoBilisiltä.
✅ Suoraan Ledgeriltä ostettu lompakko ei tämän raportin perusteella ole automaattisesti vaarantunut. Yhtiö kertoi 9. lokakuuta antamassaan lausunnossa, ettei sillä ollut ilmoituksia suoriin ostoihin liittyvistä tapauksista. Normaaleista turvallisuuskäytännöistä ei silti pidä tinkiä, mutta välitön riskiarvio on erilainen.
Mitä tehdä, jos Ledger-laitteesi saattaa olla vaarantunut?
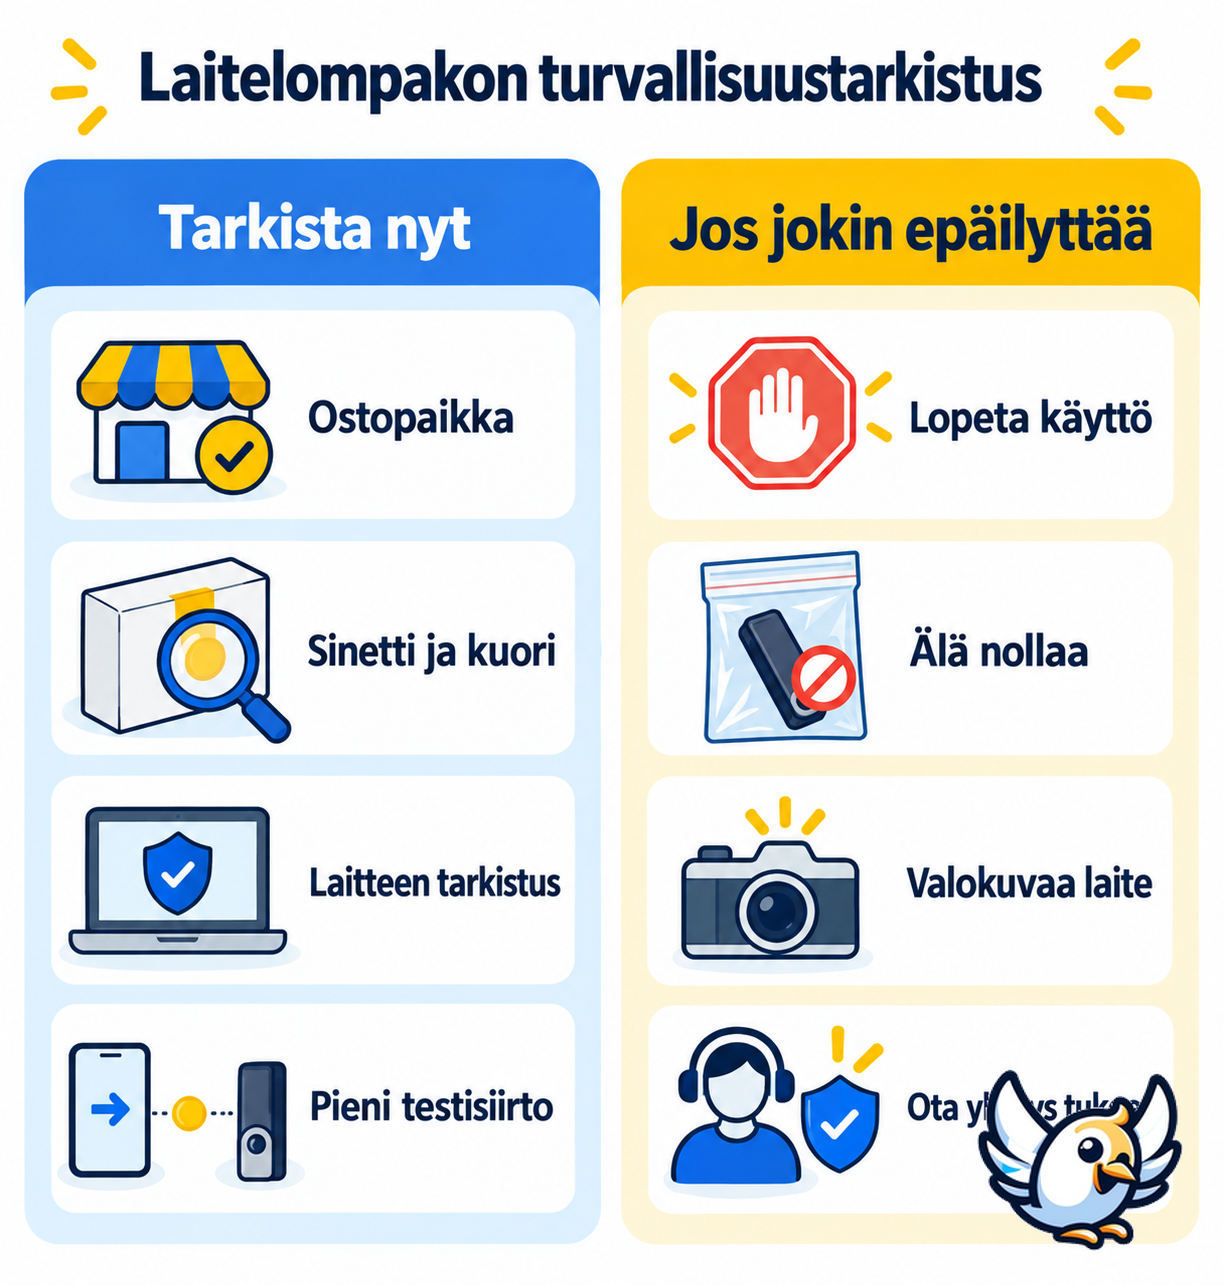
Jos ostopaikka vastaa varoituksessa kuvattua kanavaa tai sinulla on muu konkreettinen syy epäillä laitteen peukalointia, käsittele kaikkia laitteen näyttämiä palautussanoja mahdollisesti paljastuneina. Ongelma ei ratkea nollaamalla sama lompakko ja käyttämällä samoja sanoja uudelleen.
- Lopeta epäilyttävän laitteen käyttö. Älä alusta sitä, palauta siihen palautuslausetta tai hyväksy sillä uusia tapahtumia.
- Hanki luotettava korvaava laite. Osta suoraan valmistajalta tai noudata Ledgerin virallisia vaihto-ohjeita.
- Luo täysin uusi palautuslause luotettavalla laitteella. Älä koskaan tuo vanhaa palautuslausetta siihen.
- Siirrä varat harkiten. Tee ensin pieni testisiirto, tarkista vastaanottaja luotettavan laitteen näytöltä ja siirrä vasta sitten loput.
- Säilytä todisteet. Pidä tallessa lompakko, laatikko, kuitti, myyjän tiedot, sarjanumerot ja toimitusasiakirjat.
- Ota yhteys Ledgerin tukeen virallisen tukisivuston kautta. Älä avaa pyytämättä lähetettyjen viestien tukilinkkejä.
- Ilmoita varkaudesta. Ota nopeasti yhteyttä asiaankuuluvaan kryptopörssiin, paikalliseen kyberrikostorjuntaan ja pätevään lohkoketjututkijaan.
⚠️ Älä koskaan kirjoita 24 sanaasi Ledger Liveen, verkkosivulle, tukikeskusteluun, lomakkeeseen tai ”vahvistustyökaluun”. Aito asiakastuki ei pyydä niitä.
Voiko piilotetun implantin havaita kotona?
Ei luotettavasti. Varhaisissa versioissa alkuperäinen akku oli vaihdettu ja käsin juotetut johdot näkyivät selvästi. Uusimmassa dokumentoidussa yksilössä alkuperäinen akku oli tiettävästi säilytetty, ja mustaksi pinnoitettu taipuisa piirilevy oli piilotettu näytön alle. Ohut antennijohto oli yksi harvoista näkyvistä merkeistä vasta kotelon avaamisen jälkeen.
Lompakon avaaminen voi vahingoittaa laitetta, tuhota todisteita, aiheuttaa akkuvaaran sekä vaikeuttaa tuki- tai takuuasian käsittelyä. Siisti ulkokuori, oikean näköinen pakkaus ja onnistunut aitoustarkistus eivät sulje pois lisättyä elektroniikkaa, jos suojattu siru on yhä aito.
💡 Jos laitteesi kuuluu jälleenmyyjävaroituksen piiriin, noudata valmistajan ohjeita äläkä pura sitä kotona. Tietoturvalaboratoriot voivat tutkia laitteistoa mikroskopialla, sähköisillä mittauksilla ja hallitulla purkamisella.
Tekeekö tapaus matka-eSIMeistä turvattomia?
Ei. Kuluttajille tarkoitettu matka-eSIM on digitaalinen mobiililiittymä, joka asennetaan yhteensopivaan puhelimeen. Tässä tapauksessa kuvattu haitallinen osa on luvattomaan elektroniikkaan juotettu sisäänrakennettu SIM. Teknologiat käyttävät samaa mobiiliyhteyden perustaa, mutta niiden käyttötarkoitukset ja riskit ovat erilaiset.
Kun valitset mobiilidataa matkalle, käytä tunnettua palveluntarjoajaa, asenna eSIM-profiili virallisten ohjeiden mukaan, suojaa käyttäjätili vahvalla tunnistautumisella ja vältä palveluja, jotka pyytävät kryptolompakon palautussanoja. Matkayhteyksiä tarjoava yritys ei koskaan tarvitse kryptolompakkosi palautuslausetta.
Voit vertailla tunnettujen eSIM-palveluntarjoajien vaihtoehtoja nykyisestä valikoimastamme. Vertailu ei kuitenkaan korvaa laitelompakon turvallisuuden tarkistamista.





Mitä hyökkäys muuttaa laitelompakoiden turvallisuudessa?
Tärkein opetus on, että aito siru ei aina tarkoita koskematonta laitetta. Suojatut sirut ovat edelleen arvokkaita, mutta ne toimivat osana laajempaa fyysistä kokonaisuutta. Siihen kuuluvat näyttö, virtajohdot, painikkeet, tiedonsiirtoväylät ja koko toimitusketju.
Osta laite valmistajalta aina kun mahdollista. Luo palautuslause vain laitteella, johon luotat, ja säilytä se offline-tilassa. Tarkista tapahtuman tiedot laitteen omalta näytöltä. Jos säilytät huomattavia varoja, harkitse riskin jakamista toisistaan riippumatta hankittujen lompakoiden kesken tai huolellisesti suunniteltua usean allekirjoituksen ratkaisua.
Samalla on tärkeää erottaa vahvistetut tiedot avoimista kysymyksistä. Tutkijat ovat osoittaneet toimivia mobiiliverkkoon yhdistyviä implantteja ja dokumentoineet yhä ammattimaisempia rakenteita. Ledger on vahvistanut jälleenmyyjään liittyviä ilmoituksia varastetuista varoista. Julkinen näyttö ei kuitenkaan vielä kerro koko jakeluketjua, vaarantuneiden lompakoiden kokonaismäärää tai lopullista vahvistettua tappiosummaa.
Usein kysytyt kysymykset
Lisäsikö Ledger eSIMin Nano X -laitteeseen?
Ei. Raportoitu eSIM kuuluu luvattomaan implanttiin, joka on lisätty aitoihin Nano X -laitteisiin. Se ei ole lompakon vakio-ominaisuus.
Voiko implantti läpäistä Ledgerin aitoustarkistuksen?
Tutkijoiden mukaan voi, koska suojattu siru pysyy aitona. Implantti seuraa näytön tiedonsiirtoa sen sijaan, että se korvaisi suojatun sirun.
Voiko implantti varastaa palautuslauseen ilman internetyhteyttä?
Implantissa kerrotaan olevan oma mobiilimodeemi, antenni ja sisäänrakennettu SIM. Se voi siis lähettää kaapatut sanat käyttämättä omistajan puhelinta, Wi-Fi-verkkoa tai tietokoneyhteyttä.
Pitäisikö kaikkien Ledger-käyttäjien siirtää kryptovaransa heti?
Kaikkia laitteita koskevaa yleisvaroitusta ei ole annettu. Välittömät toimet koskevat ennen kaikkea Ledgerin jälleenmyyjävaroituksen piiriin kuuluvia asiakkaita sekä niitä, joilla on uskottava syy epäillä turvatonta ostopaikkaa tai laitteen fyysistä peukalointia.
Riittääkö epäilyttävän lompakon nollaaminen?
Ei. Jos vanha palautuslause on voitu kaapata, saman laitteen nollaaminen ei tee sanoista jälleen salaisia. Luo uusi palautuslause luotettavalla laitteella ja siirrä varat siitä johdettuihin uusiin osoitteisiin.

Intohimona matkailu ja teknologia – olen yhdistänyt nämä kaksi maailmaa auttaakseni matkailijoita navigoimaan ulkomaan internet-vaihtoehtojen viidakossa. Ohjelmistokehittäjänä käytän osaamistani luodakseni yksinkertaista, käytännöllistä ja läpinäkyvää sisältöä. Tavoitteeni? Tarjota sinulle kaikki tarvittavat keinot pysyä yhteydessä helposti ja parhaaseen hintaan matkojesi aikana. 🌍📲