
Ledger eSIM Kripto Hırsızlığı: Cüzdanınız Riskte mi?

Kısaca, bu makalede neler keşfedeceksiniz: Orijinal bir Ledger Nano X’in içine yerleştirildiği bildirilen gizli hücresel implant, kurulum sırasında ekranda görünen 24 kelimelik kurtarma ifadesini okuyup dahili eSIM üzerinden saldırgana iletebiliyor. Olay ciddi; ancak bu, tüm Ledger cüzdanlarının veya seyahat eSIM’lerinin ele geçirildiği anlamına gelmiyor. Söz konusu risk, tedarik zincirine yapılan fiziksel bir müdahaleden kaynaklanıyor.
Ledger eSIM kripto hırsızlığı olayında ne oldu?
Güvenlik araştırmacıları, içine ek donanım yerleştirilmiş Ledger Nano X cihazları tespit etti. İmplant, dışarıdan orijinal görünen cüzdanın içinde bulunuyor. Cihaz ilk kurulurken 24 kelimelik kurtarma ifadesini gösterdiğinde, güvenli öğeden OLED ekrana gönderilen verileri dinliyor.
Gizli devre bu ekran verilerinden kelimeleri yeniden oluşturabiliyor, saklayabiliyor ve hücresel bağlantı üzerinden saldırgana gönderebiliyor. Daha yeni sürümlerde modem, anten ve gömülü SIM bulunduğu bildiriliyor. Dolayısıyla eSIM, implantın iletişim kanalı olarak kullanılıyor; Ledger’ın meşru bir özelliği değil.
Ledger, 9 Ekim 2026 tarihinde, Güneydoğu Asya’nın bazı bölgelerine hizmet veren yetkili satıcı CryptoBilis üzerinden satılan cihazlarla bağlantılı fon hırsızlığı bildirimlerini araştırdığını açıkladı. Şirket, satıcıdan satışları ve sevkiyatları durdurmasını istedi. Aynı tarihte Ledger’dan doğrudan alınan cihazlarla ilgili benzer bir bildirim almadığını da belirtti.
⚠️ Açıklanan kayıp tahminleri birbirinden oldukça farklı. Bazı haberler yaklaşık 15 milyon dolarlık hırsızlığa odaklanırken, bağımsız zincir üstü araştırmacılar bağlantılı olabilecek adreslere çok daha yüksek tutarlar atfetti. Uyarı yayımlandığında Ledger ne kesin bir kayıp rakamını ne de hırsızlığın nedeninin implant olduğunu doğrulamıştı.
Orijinal bir donanım cüzdanı nasıl ele geçirilebilir?
Bir donanım cüzdanı normalde özel anahtarları güçlendirilmiş bir güvenli öğenin içinde tutar. Bu çip, sırrı dışarı çıkarmadan anahtar oluşturabilir ve işlemleri imzalayabilir. Ancak cüzdan, ilk kurulum sırasında kurtarma kelimelerini bir kez ekranda göstermek zorundadır. Bunun için görsel verileri ekrana gönderir.
Bildirilen implant, güvenli öğeyi kırmak yerine bu veri yolunu hedefliyor. Tibane Labs araştırmacıları cihazın birden fazla neslini anlatıyor. İlk örneklerde belirgin kablolar ve daha küçük bir yedek batarya vardı. Yeni sürümlerde ise özel esnek devre kartları, cihazın rengiyle uyumlu kaplamalar, kazınmış parça işaretleri ve ekranın altına gizlenmiş hücresel bileşenler kullanılıyor.
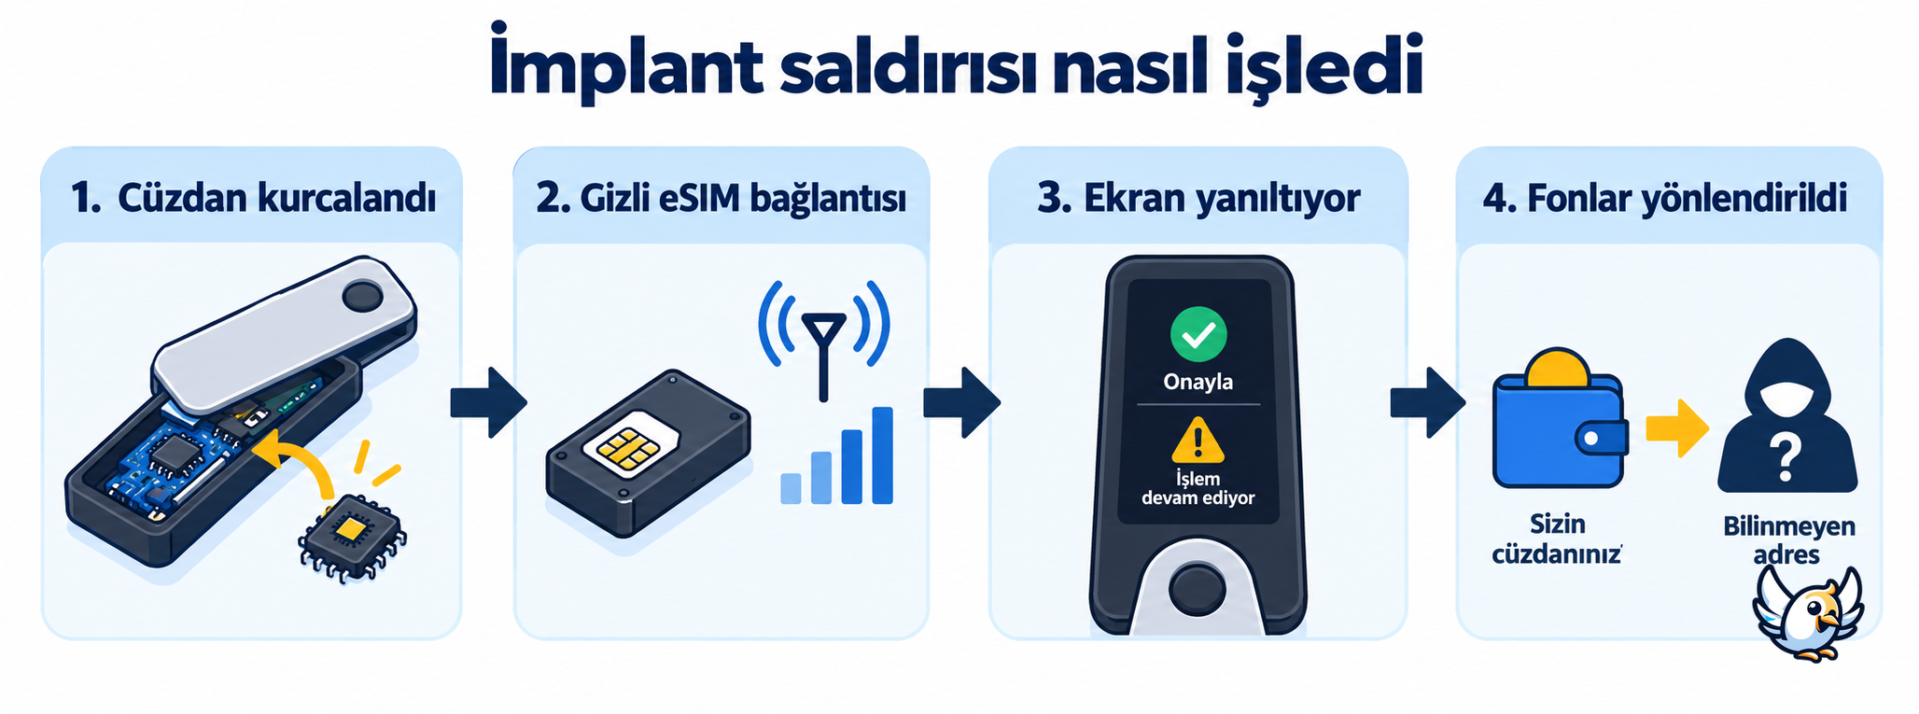
Bu saldırıyı tehlikeli kılan nokta, alışılmış kontrollerin güven verici sonuçlar verebilmesidir:
- Güvenli öğe orijinal olabilir; bu nedenle yazılım doğrulaması başarıyla tamamlanabilir.
- Cüzdan normal biçimde kurulabilir, şarj olabilir, bağlanabilir ve işlem imzalayabilir.
- Ambalajda veya dış kasada belirgin bir hasar görülmeyebilir.
- İmplantın kendi mobil bağlantısı bulunduğundan kurbanın telefonuna ya da Wi-Fi ağına ihtiyaç duymaz.
💡 Bunu ekran kablosuna bağlanmış küçük bir casus gibi düşünün. Sır ekranda beliriyorsa kasayı açmasına gerek kalmadan onu izleyebilir.
eSIM ne yapıyor, ne yapmıyor?
“eSIM ile kripto hırsızlığı” ifadesi yanlış anlaşılabilir. Bu olayda gömülü SIM, izinsiz gözetleme donanımının içindeki bir bileşen gibi görünüyor. İmplantın yakaladığı verileri LTE, LTE-M veya NB-IoT ağları üzerinden sessizce göndermesini sağlıyor.
Bu yöntem SIM kart kopyalama veya SIM değiştirme saldırısıyla aynı değil. SIM swap saldırısında suçlu, aramaları ya da SMS doğrulama kodlarını ele geçirmek için mağdurun telefon numarasını kontrolüne alır. Buradaki gizli eSIM ise cüzdan sahibinin hattının yerine geçmez. İmplanta aittir ve bağımsız çalışır.
Ayrıca güvensiz bir seyahat eSIM uygulaması, profil veya proxy hizmetiyle ilgili risklerden de farklıdır. Bu ayrı tehdit modeli için ücretsiz eSIM proxy riskleri ve kod hırsızlığı rehberimize göz atabilirsiniz.
| Tehdit | Hedeflenen nedir? | Mobil ağın rolü | Temel korunma yöntemi |
|---|---|---|---|
| Donanım implantı | Kurcalanmış cüzdanda gösterilen kurtarma kelimeleri | Gizli modem, yakalanan verileri gönderir | Güvenilir satın alma kanalı ve güvenilir donanımda yeni kurtarma ifadesi |
| SIM swap | Telefon numaranız ve SMS doğrulaması | Saldırgan numarayı başka SIM’e taşır | Uygulama tabanlı doğrulama veya fiziksel güvenlik anahtarı |
| Zararlı eSIM uygulaması veya proxy | Hesap bilgileri, trafik veya aktivasyon kodları | Güvensiz hizmet bağlantıyı yönetir | Güvenilir sağlayıcı ve resmî uygulama |
| Kimlik avı | Kurtarma ifadeniz veya giriş bilgileriniz | Sahte site ya da mesaj sırları toplar | Kurtarma kelimelerini hiçbir zaman internette girmemek |
Kimler hemen önlem almalı?
En açık resmî uyarı, yakın zamanda CryptoBilis’ten alışveriş yapan müşterilere yönelikti. Belirtilen 90 günlük dönem içinde bu satıcıdan Ledger alan kişilere cihazı kurmamaları söylendi. Cihazını daha önce başlatmış olanların ise yeni oluşturulmuş bir kurtarma ifadesi kullanarak varlıklarını yeni bir cihaza taşıması tavsiye edildi.
Cüzdanını pazaryeri satıcısından, kaynağı belirsiz bir ithalatçıdan, sahipliği açık olmayan bir bayiden veya ikinci el olarak alan kullanıcılar da dikkatli olmalı. Araştırmacılar, Japonya’daki üçüncü taraf satış kanallarından, yaygın kullanılan bir pazaryeri ilanı da dahil olmak üzere, daha yeni implantlı örnekler temin etti. Ancak bu örneklerin CryptoBilis’ten geldiğini ortaya koymadılar.
Türkiye’de çevrim içi pazaryerinden veya yurt dışı aracı satıcıdan Ledger alanlar için kritik soru cihazın “orijinal” görünmesi değil, satın alma zincirinin güvenilir ve doğrulanabilir olmasıdır.
✅ Ledger’dan doğrudan alınan bir cüzdan, bu haber nedeniyle otomatik olarak riskli sayılmaz. Şirketin 9 Ekim tarihli açıklamasına göre o aşamada doğrudan satın alınan cihazlarla ilgili bildirim yoktu. Bu bilgi standart cüzdan güvenliği önlemlerini gereksiz kılmaz; ancak acil risk değerlendirmesini değiştirir.
Ledger cihazınız etkilenmiş olabilir mi?
Satın alma kanalınız uyarıyla örtüşüyorsa veya fiziksel müdahaleden şüphelenmek için somut bir nedeniniz varsa, cihazda gösterilen kurtarma ifadesinin açığa çıkmış olabileceğini varsayın. Aynı cüzdanı sıfırlayıp aynı kelimeleri yeniden kullanmak sorunu çözmez.
- Şüpheli cihazı kullanmayı bırakın. Cihazı kurmayın, üzerinde kurtarma ifadesi geri yüklemeyin ve yeni işlem onaylamayın.
- Güvenilir bir yedek cihaz edinin. Doğrudan üreticiden satın alın veya Ledger’ın resmî değişim talimatlarını izleyin.
- Güvenilir donanım üzerinde tamamen yeni bir kurtarma ifadesi oluşturun. Eski ifadeyi içe aktarmayın.
- Varlıkları dikkatle aktarın. Önce küçük bir test işlemi yapın, hedef adresi güvenilir cihazda doğrulayın, ardından kalan tutarı taşıyın.
- Kanıtları koruyun. Cüzdanı, kutuyu, faturayı, satıcı bilgilerini, seri bilgilerini ve kargo kayıtlarını saklayın.
- Resmî destek sitesi üzerinden Ledger Destek ile iletişime geçin. Size kendiliğinden gönderilen mesajlardaki destek bağlantılarını kullanmayın.
- Hırsızlığı bildirin. İlgili borsaya, yerel siber suç birimine ve yetkin bir blokzincir araştırmacısına mümkün olduğunca hızlı ulaşın.
⚠️ 24 kelimenizi Ledger Live’a, herhangi bir internet sitesine, destek sohbetine, forma veya “doğrulama” aracına asla yazmayın. Gerçek destek ekibi bu kelimeleri istememelidir.

Gizli implantı evde tespit edebilir misiniz?
Güvenilir biçimde tespit etmeniz mümkün değil. İlk sürümlerde batarya değiştirilmiş ve elle lehimlenmiş görünür kablolar kullanılmıştı. Belgelenen en yeni örneğin ise orijinal bataryayı koruduğu ve ekranın altına siyah kaplamalı esnek bir devre gizlediği bildirildi. Kasa açıldıktan sonra görülebilen az sayıdaki ipucundan biri ince anten kablosuydu.
Cüzdanı açmak cihaza zarar verebilir, kanıtları yok edebilir, batarya tehlikesi yaratabilir ve destek ya da garanti sürecini zorlaştırabilir. Dış yüzeyin normal görünmesi, ambalajın doğru olması ve orijinal cihaz kontrolünün başarıyla tamamlanması; güvenli öğe özgün kaldığı sürece ek donanım bulunmadığını kanıtlamaz.
💡 Satıcı uyarısı kapsamındaki bir cihazınız varsa evde sökmek yerine üreticinin talimatlarını izleyin. Güvenlik laboratuvarları donanımı mikroskopi, elektriksel analiz ve kontrollü söküm yöntemleriyle inceleyebilir.
Bu olay seyahat eSIM’lerini güvensiz mi yapıyor?
Hayır. Tüketiciye yönelik seyahat eSIM’i, uyumlu bir telefona yüklenen dijital mobil pakettir. Bu olayda anlatılan zararlı bileşen ise izinsiz donanıma lehimlenmiş gömülü bir SIM’dir. İki teknoloji aynı bağlantı standardından yararlansa da amaçları ve risk modelleri farklıdır.
Seyahat için mobil internet seçerken bilinen bir sağlayıcı kullanın, profili yalnızca resmî talimatlarla kurun, sağlayıcı hesabınızı güçlü kimlik doğrulamayla koruyun ve kripto cüzdanı kurtarma kelimelerinizi isteyen hizmetlerden uzak durun. Bir seyahat bağlantısı şirketinin kripto cüzdanı seed ifadenize ihtiyacı olmaz.
Güvenilir seyahat bağlantısı seçeneklerini karşılaştırmak için güncel eSIM sağlayıcı seçkimizi kullanabilirsiniz. Ancak bu karşılaştırma, donanım cüzdanı güvenlik kontrollerinin yerini tutmaz.





Bu saldırı donanım cüzdanı güvenliğini nasıl değiştiriyor?
Temel ders şu: “Orijinal çip”, her zaman “müdahale edilmemiş cihaz” anlamına gelmez. Güvenli öğeler hâlâ değerlidir. Ancak ekran, güç hatları, düğmeler, iletişim veri yolları ve tedarik zinciri bağımlılıkları içeren daha geniş bir fiziksel sistemin parçasıdır.
Mümkün olduğunda doğrudan üreticiden satın alın. Kurtarma ifadesini yalnızca güvendiğiniz donanımda oluşturun ve çevrimdışı saklayın. İşlem ayrıntılarını cihaz ekranında doğrulayın. Büyük tutarlarda riski bağımsız kanallardan alınmış cüzdanlara bölmeyi veya dikkatle tasarlanmış çoklu imza düzenini değerlendirin.
Son olarak, bilinmeyen noktalar konusunda kesin konuşmamak gerekir. Araştırmacılar çalışan hücresel implantları gösterdi ve giderek daha profesyonel tasarımları belgeledi. Ledger, satıcı bağlantılı hırsızlık bildirimlerini kabul etti. Buna karşın kamuya açık kanıtlar henüz dağıtım zincirinin tamamını, etkilenen cüzdanların toplam sayısını veya doğrulanmış nihai kayıp tutarını ortaya koymuş değil.
Sık sorulan sorular
Ledger, Nano X’e eSIM mi ekledi?
Hayır. Bildirilen eSIM, orijinal Nano X cihazlarına sonradan eklenen izinsiz implant donanımının bir parçasıdır. Cüzdanın standart bir özelliği değildir.
İmplant, Ledger’ın orijinal cihaz kontrolünü geçebilir mi?
Araştırmacılara göre geçebilir; çünkü güvenli öğe orijinal kalır. İmplant, güvenli çipi değiştirmek yerine ekran bağlantısını izler.
İmplant internet bağlantısı olmadan kurtarma ifadesini çalabilir mi?
Kendi hücresel modemi, anteni ve gömülü SIM’i bulunduğu bildiriliyor. Bu nedenle yakaladığı kelimeleri cüzdan sahibinin telefonunu, Wi-Fi ağını veya bilgisayar bağlantısını kullanmadan iletebilir.
Her Ledger sahibi kripto varlıklarını hemen taşımalı mı?
Hayır. Tüm cihazları kapsayan genel bir uyarı yayımlanmadı. Acil önlem, özellikle Ledger’ın satıcı uyarısı kapsamındaki müşteriler ve güvensiz satın alma kanalı ya da fiziksel müdahale konusunda makul şüphesi bulunanlar için önemlidir.
Şüpheli cüzdanı sıfırlamak yeterli mi?
Hayır. Eski kurtarma ifadesi ele geçirilmiş olabileceği için aynı cihazı sıfırlamak bu kelimeleri yeniden gizli hâle getirmez. Güvenilir donanımda yeni bir ifade oluşturun ve varlıkları bu ifadeden türetilen adreslere aktarın.

Seyahat ve teknoloji tutkunu biri olarak, bu iki dünyayı birleştirip gezginlerin yurt dışındaki internet seçenekleri ormanında yollarını bulmalarına yardımcı oluyorum. Yazılım mühendisi olarak yeteneklerimi basit, pratik ve şeffaf içerikler üretmek için kullanıyorum. Amacım? Seyahatleriniz sırasında kolayca ve en uygun fiyata bağlı kalmanızı sağlayacak tüm ipuçlarını size vermek. 🌍📲