
Ledger Nano X met verborgen eSIM: zo werkte de cryptodiefstal

Kort samengevat: dit ontdek je in dit artikel: in dit artikel leest u hoe een echte Ledger Nano X volgens onderzoekers kan worden aangepast met een verborgen mobiel implantaat. Dat onderschept de 24 herstelwoorden via de schermverbinding en verstuurt ze met een ingebouwde eSIM. Het gaat om een ernstige aanval in de distributieketen, niet om bewijs dat elke Ledger-wallet of gewone reis-eSIM onveilig is.
Wat gebeurde er bij de Ledger-cryptodiefstal met eSIM?
Beveiligingsonderzoekers hebben aangepaste Ledger Nano X-apparaten met extra hardware gedocumenteerd. Het implantaat zit in een verder echte hardwarewallet. Tijdens de eerste installatie luistert het mee met de gegevens die het beveiligde element naar het OLED-scherm stuurt wanneer de 24 herstelwoorden verschijnen.
Het verborgen printplaatje kan die woorden reconstrueren uit de schermgegevens, opslaan en via een mobiele verbinding naar een aanvaller sturen. Nieuwere versies bevatten volgens de onderzoekers een modem, antenne en ingebouwde sim. De eSIM is dus het communicatiekanaal van het implantaat, geen officiële functie van Ledger.
Ledger meldde op 9 oktober 2026 onderzoek te doen naar gestolen tegoeden die verband hielden met apparaten van CryptoBilis. Deze erkende wederverkoper bedient delen van Zuidoost-Azië. Ledger vroeg CryptoBilis om de verkoop en verzending te stoppen. Het bedrijf zei op dat moment geen vergelijkbare meldingen te hebben ontvangen over apparaten die rechtstreeks bij Ledger waren gekocht.
⚠️ De gepubliceerde schattingen van de schade lopen sterk uiteen. Sommige berichten spraken over een diefstal van circa 15 miljoen dollar. Onafhankelijke onderzoekers van blockchaintransacties koppelden later veel grotere bedragen aan mogelijk gerelateerde adressen. Ledger had bij de waarschuwing noch een schadebedrag, noch het implantaat als oorzaak bevestigd.
Hoe kan een echte hardwarewallet toch worden gemanipuleerd?
Een hardwarewallet bewaart privésleutels normaal gesproken in een extra beveiligde chip. Dit zogenoemde secure element kan sleutels genereren en transacties ondertekenen zonder het geheim prijs te geven. Toch moet de wallet de herstelwoorden tijdens de installatie één keer tonen. Daarvoor stuurt hij beeldgegevens naar het scherm.
Het gemelde implantaat valt juist die verbinding aan, in plaats van het secure element te kraken. Onderzoekers van Tibane Labs beschrijven meerdere generaties. Vroege exemplaren hadden zichtbare draden en een kleinere vervangende batterij. Nieuwere versies gebruiken flexibele printplaten op maat, coatings in dezelfde kleur, weggekrabde componentmarkeringen en mobiele onderdelen onder het scherm.
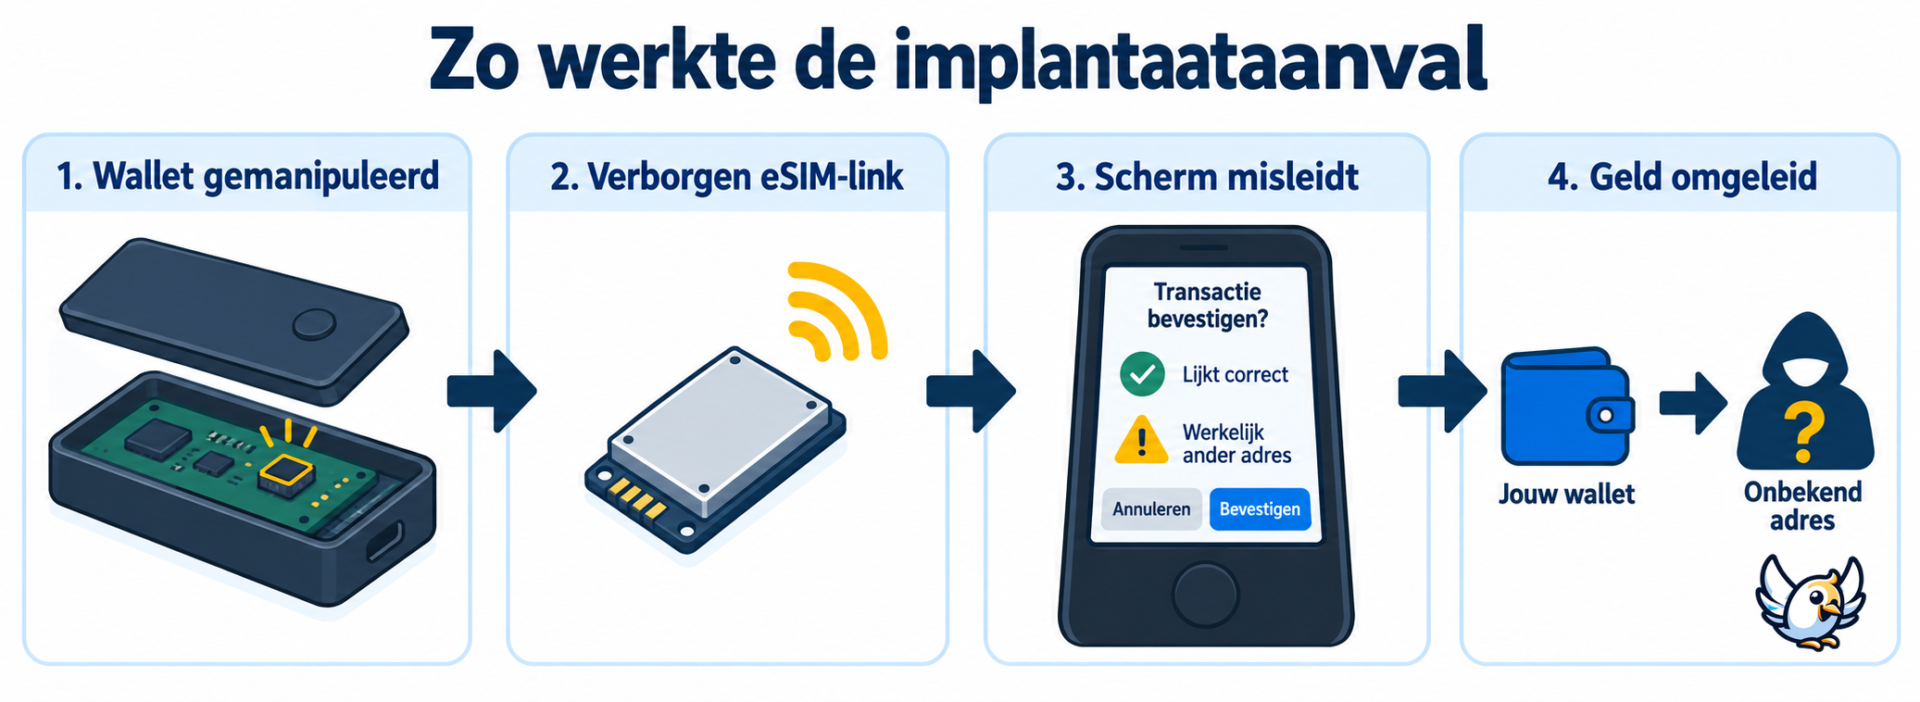
De aanval is gevaarlijk omdat meerdere gebruikelijke controles nog steeds een geruststellend resultaat kunnen geven:
- Het secure element kan echt zijn, waardoor softwarematige echtheidscontrole kan slagen.
- De wallet kan normaal opstarten, opladen, verbinden en transacties ondertekenen.
- De verpakking en buitenkant hoeven geen duidelijke schade te vertonen.
- Het implantaat heeft een eigen mobiele verbinding en gebruikt dus niet de telefoon of wifi van het slachtoffer.
💡 Zie het als een piepkleine spion op de schermkabel. Die hoeft de kluis niet te openen als hij het geheim op het scherm kan aflezen.
Wat de eSIM wel en niet doet
De term ‘cryptodiefstal via eSIM’ kan een verkeerd beeld geven. In dit incident lijkt de ingebouwde sim onderdeel van ongeautoriseerde spionagehardware. Daarmee kan het implantaat buitgemaakte gegevens ongemerkt versturen via LTE, LTE-M of NB-IoT.
Dit is iets anders dan sim-swapping. Daarbij neemt een crimineel het mobiele nummer van een slachtoffer over om oproepen of sms-codes te onderscheppen. De verborgen eSIM in deze hardware neemt de telefoonlijn van de eigenaar niet over. Hij hoort bij het implantaat en werkt zelfstandig.
Ook verschilt dit risico van een onveilige reis-eSIM-app, een dubieus profiel of een proxyservice. Lees voor dat afzonderlijke dreigingsmodel onze gids over de risico’s van gratis eSIM-proxy’s en gestolen codes.
| Dreiging | Wat is het doelwit? | Rol van het mobiele netwerk | Belangrijkste bescherming |
|---|---|---|---|
| Hardware-implantaat | Herstelwoorden die op een gemanipuleerde wallet verschijnen | Verborgen modem verstuurt onderschepte gegevens | Betrouwbaar verkoopkanaal en een nieuwe herstelzin op vertrouwde hardware |
| Sim-swap | Uw telefoonnummer en sms-verificatie | Aanvaller laat het nummer overzetten | Authenticatie via een app of fysieke beveiligingssleutel |
| Kwaadaardige eSIM-app of proxy | Accountgegevens, internetverkeer of activatiecodes | Onveilige dienst verwerkt de verbinding | Betrouwbare aanbieder en officiële app |
| Phishing | Uw herstelzin of inloggegevens | Nepwebsite of bericht verzamelt geheimen | Voer herstelwoorden nooit online in |
Wie moet direct in actie komen?
De duidelijkste officiële waarschuwing gold voor recente klanten van CryptoBilis. Wie binnen de genoemde periode van 90 dagen een Ledger bij deze verkoper had gekocht, kreeg het advies het apparaat niet te installeren. Mensen die de wallet al hadden geïnitialiseerd, moesten hun tegoeden naar een nieuw apparaat verplaatsen met een nieuw gegenereerde herstelzin.
Extra voorzichtigheid is ook nodig bij een wallet van een marktplaatsverkoper, onbekende importeur, wederverkoper met onduidelijke eigendomsstructuur of tweedehands aanbieder. Onderzoekers verkregen nieuwere exemplaren met een implantaat via externe verkoopkanalen in Japan, waaronder een advertentie op een grote online marktplaats. Zij stelden echter niet vast dat deze apparaten van CryptoBilis kwamen.
✅ Een wallet die rechtstreeks bij Ledger is gekocht, valt niet automatisch onder deze melding. In de verklaring van 9 oktober zei Ledger geen meldingen te hebben over rechtstreekse aankopen. Normale walletbeveiliging blijft nodig, maar het directe risico is niet hetzelfde.
Wat te doen als uw Ledger mogelijk getroffen is
Komt het verkoopkanaal overeen met de waarschuwing, of hebt u een concrete reden om manipulatie te vermoeden? Behandel dan iedere herstelzin die dit apparaat heeft getoond als mogelijk buitgemaakt. Reset niet simpelweg dezelfde wallet om vervolgens dezelfde woorden opnieuw te gebruiken.
- Stop met het verdachte apparaat. Initialiseer het niet, herstel er geen bestaande zin op en keur geen nieuwe transacties goed.
- Regel een betrouwbare vervanger. Koop rechtstreeks bij de fabrikant of volg de officiële vervangingsinstructies van Ledger.
- Maak een volledig nieuwe herstelzin op vertrouwde hardware. Importeer de oude zin nooit.
- Verplaats uw tegoeden zorgvuldig. Begin met een kleine testtransactie, controleer het ontvangstadres op het vertrouwde apparaat en boek daarna de rest over.
- Bewaar bewijsmateriaal. Houd de wallet, doos, aankoopbon, verkopersgegevens, serienummers en verzenddocumenten bij elkaar.
- Neem contact op met Ledger Support via de officiële supportsite. Gebruik geen supportlinks uit ongevraagde berichten.
- Meld eventuele diefstal. Benader snel de betrokken cryptobeurs, de lokale instantie voor cybercriminaliteit en een gekwalificeerde blockchainonderzoeker.
⚠️ Typ uw 24 woorden nooit in Ledger Live, een website, supportchat, formulier of ‘verificatietool’. Echte klantenservice hoort daar niet om te vragen.

Kunt u het verborgen implantaat zelf ontdekken?
Niet op een betrouwbare manier. Eerdere versies hadden een andere batterij en zichtbare, met de hand gesoldeerde draden. Het nieuwste gedocumenteerde exemplaar behield naar verluidt de originele batterij en verborg een zwart gecoate flexprint onder het scherm. Na het openen van de behuizing was een dunne antennedraad een van de weinige zichtbare aanwijzingen.
Een wallet openen kan hem beschadigen, bewijs vernietigen, batterijgevaar opleveren en garantie- of supportclaims bemoeilijken. Een normale buitenkant, correcte verpakking en geslaagde echtheidscontrole sluiten toegevoegde hardware niet uit als het secure element zelf echt is gebleven.
💡 Valt uw apparaat onder een waarschuwing voor een wederverkoper? Volg dan de instructies van de fabrikant in plaats van de wallet thuis uit elkaar te halen. Beveiligingslaboratoria kunnen hardware onderzoeken met microscopie, elektrische metingen en gecontroleerde demontage.
Maakt dit incident reis-eSIMs onveilig?
Nee. Een reis-eSIM voor consumenten is een digitaal mobiel abonnement dat u op een geschikte telefoon installeert. Het kwaadaardige onderdeel in deze zaak is een ingebouwde sim die in ongeautoriseerde hardware is gesoldeerd. Beide gebruiken mobiele connectiviteit, maar dienen een ander doel en hebben een ander risicoprofiel.
Kies voor mobiel internet op reis een bekende aanbieder, installeer profielen via de officiële instructies, beveilig uw account met sterke authenticatie en vermijd diensten die naar de herstelwoorden van uw wallet vragen. Een aanbieder van mobiele reisdata heeft uw cryptografische herstelzin nooit nodig.
Met onze selectie van gevestigde eSIM-aanbieders kunt u betrouwbare opties voor mobiel internet op reis vergelijken. Dat vervangt uiteraard geen beveiligingscontrole van uw hardwarewallet.





Wat deze aanval verandert aan de beveiliging van hardwarewallets
De belangrijkste les is dat ‘echte chip’ niet altijd ‘onaangetast apparaat’ betekent. Secure elements blijven waardevol, maar maken deel uit van een groter fysiek systeem met een scherm, voeding, knoppen, databussen en afhankelijkheden in de distributieketen.
Koop waar mogelijk rechtstreeks bij de fabrikant. Genereer uw herstelzin uitsluitend op hardware die u vertrouwt en bewaar de woorden offline. Controleer transactiegegevens op het scherm van het apparaat. Bij grote tegoeden kan het verstandig zijn het risico te spreiden over onafhankelijk ingekochte wallets of een zorgvuldig ingerichte multisignature-oplossing.
Blijf ten slotte precies over wat nog niet bekend is. Onderzoekers hebben werkende mobiele implantaten aangetoond en steeds professionelere ontwerpen vastgelegd. Ledger heeft meldingen van diefstal via een wederverkoper erkend. Het openbare bewijs toont echter nog niet de volledige distributieketen, het totale aantal getroffen wallets of een definitief bevestigd schadebedrag.
Veelgestelde vragen
Heeft Ledger zelf een eSIM aan de Nano X toegevoegd?
Nee. De gemelde eSIM maakt deel uit van ongeautoriseerde implantaathardware die aan echte Nano X-apparaten is toegevoegd. Het is geen standaardfunctie van de wallet.
Kan het implantaat door de echtheidscontrole van Ledger komen?
Volgens de onderzoekers kan dat, omdat het secure element echt blijft. Het implantaat kijkt mee met de schermverbinding en vervangt de beveiligde chip niet.
Kan het implantaat de herstelzin stelen zonder internetverbinding van de eigenaar?
Het bevat naar verluidt een eigen mobiele modem, antenne en ingebouwde sim. Daardoor kan het onderschepte woorden versturen zonder de telefoon, wifi of computerverbinding van de eigenaar te gebruiken.
Moet iedere Ledger-bezitter zijn crypto direct verplaatsen?
Nee, er geldt geen algemene waarschuwing voor ieder apparaat. Direct handelen is vooral relevant voor klanten die onder de waarschuwing over de wederverkoper vallen en voor mensen met een concrete reden om een onveilig verkoopkanaal of fysieke manipulatie te vermoeden.
Is het voldoende om de verdachte wallet te resetten?
Nee. Als de oude herstelzin mogelijk is onderschept, maakt een reset van hetzelfde apparaat die woorden niet opnieuw geheim. Genereer een nieuwe zin op vertrouwde hardware en verplaats de tegoeden naar adressen die daarvan zijn afgeleid.

Gepassioneerd door reizen en technologie, heb ik deze twee werelden gecombineerd om reizigers te helpen hun weg te vinden in de jungle van internetopties in het buitenland. Als software-engineer zet ik mijn vaardigheden in voor eenvoudige, praktische en transparante inhoud. Mijn doel? Je alle tools geven om gemakkelijk en tegen de beste prijs verbonden te blijven tijdens je reizen. 🌍📲