
LedgerのeSIM仮想通貨盗難とは?手口と対策

要点:正規品のLedger Nano Xでも、内部に小型の通信装置を仕込まれると、初期設定時に表示される24語のリカバリーフレーズを盗まれる可能性があります。報告されたのは流通経路を狙ったサプライチェーン攻撃であり、すべてのLedger端末や一般的な海外旅行用eSIMが危険という意味ではありません。
LedgerのeSIM仮想通貨盗難で何が起きたのか
セキュリティ研究者は、内部に追加の電子部品を仕込まれたLedger Nano Xを確認しています。外から見ると正規品に見える端末でも、内部には不正な基板が隠されています。この基板は、初期設定時に24語のリカバリーフレーズがOLED画面へ表示される際、セキュアエレメントから画面へ送られるデータを読み取ります。
隠し基板は画面データから24語を再構成して保存し、モバイル通信で攻撃者へ送信できるとされています。新しい世代の改造端末には、モデム、アンテナ、組み込みSIMが搭載されているとの報告があります。つまり、この事例におけるeSIMは盗んだ情報を外部へ送る通信経路です。Ledgerの正規機能ではありません。
Ledgerは2026年10月9日、東南アジアの一部地域で販売する正規販売店CryptoBilisから購入した端末に関連して、資産盗難の報告を調査していると発表しました。同社はCryptoBilisに販売と出荷の停止を要請しています。また、その時点ではLedgerから直接購入した端末について同様の報告は受けていないと説明しました。
⚠️ 被害額の推定には大きな幅があります。一部報道は約1,500万ドルの盗難を取り上げましたが、独立系のオンチェーン調査者は、関連する可能性のあるアドレスについてさらに大きな総額を示しています。警告が出た時点で、Ledgerは被害総額も、インプラントが原因だったことも確定していません。
正規品のハードウェアウォレットが改造される仕組み
通常、ハードウェアウォレットの秘密鍵は、耐タンパー性を備えたセキュアエレメント内で管理されます。このチップは秘密情報を外へ出さずに鍵を生成し、取引へ署名できます。ただし、初期設定ではリカバリーフレーズを一度だけ画面に表示する必要があるため、表示用のデータが画面へ送られます。
今回報告された装置は、セキュアエレメントを破るのではなく、この表示経路を狙います。Tibane Labsは、複数世代の改造端末を分析しています。初期型には目立つ配線や小型の交換バッテリーが使われていました。一方、新しい型では専用のフレキシブル基板、外装色に合わせたコーティング、削り取られた部品刻印、画面下に隠された通信部品など、工作がより巧妙になっています。
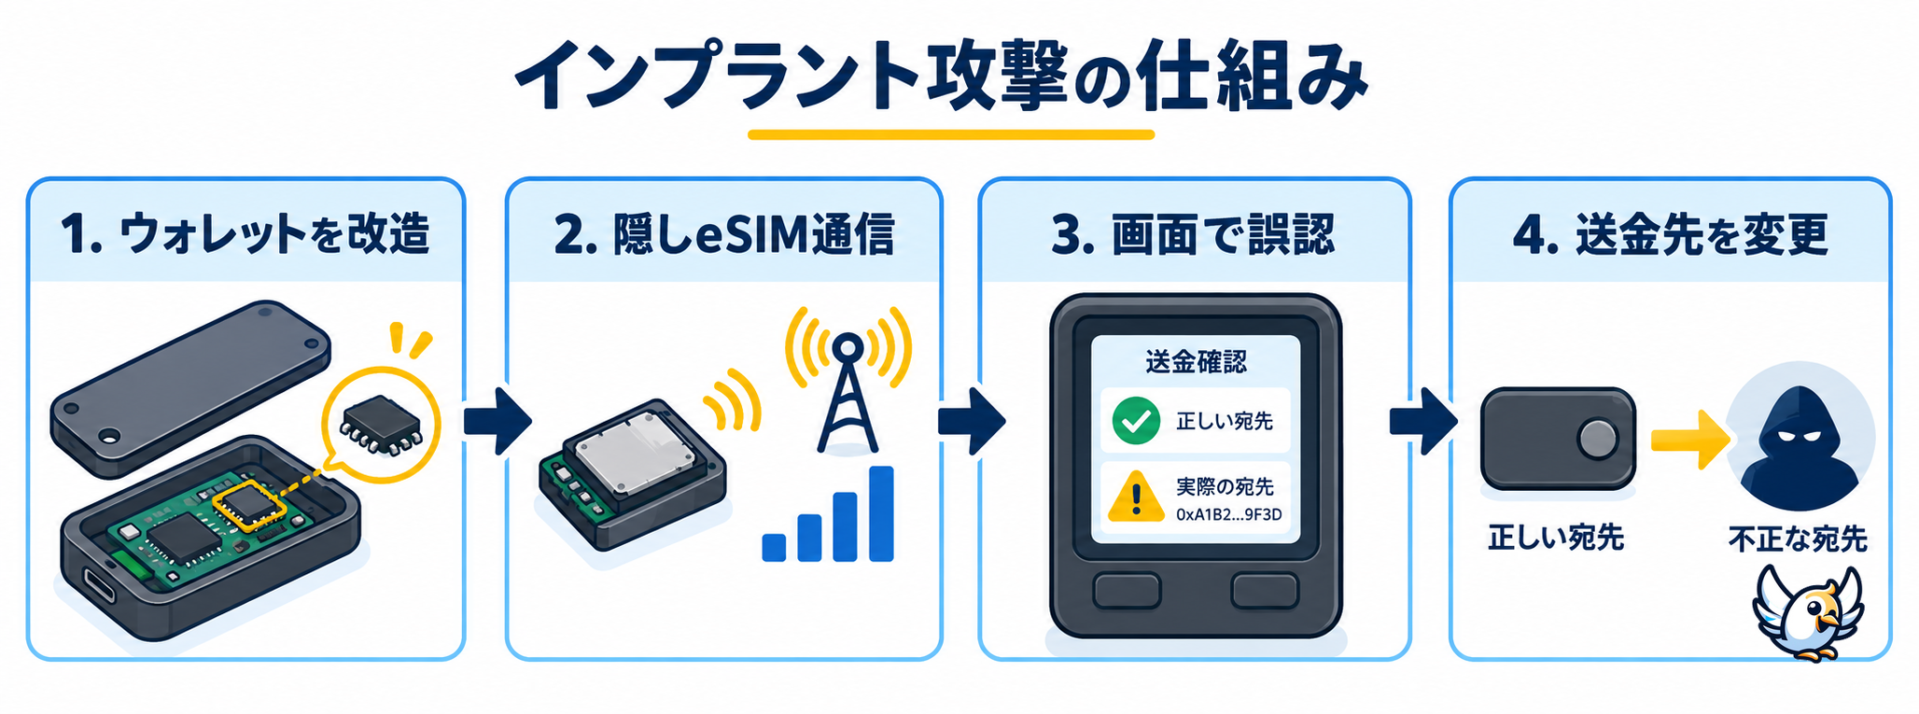
この攻撃が厄介なのは、一般的な確認を行っても異常に気づけない場合があることです。
- セキュアエレメント自体は正規品のため、ソフトウェアによる真正性チェックを通過する可能性があります。
- 初期化、充電、接続、取引への署名が通常どおり動作することがあります。
- 箱や端末の外装に、はっきりした開封・改造跡が残らない場合があります。
- 隠し装置は独自のモバイル回線を使うため、被害者のスマートフォンやWi-Fiを必要としません。
💡 金庫そのものを破らず、画面ケーブルに小型のスパイを取り付ける手口だと考えると理解しやすいでしょう。秘密が画面に現れる瞬間を監視できれば、金庫を開ける必要はありません。
eSIMが担う役割と、SIMスワップとの違い
「eSIMによる仮想通貨盗難」という表現だけを見ると、eSIMそのものに脆弱性があるように聞こえます。しかし、この事件で使われたとされる組み込みSIMは、不正な監視装置の部品です。盗み取ったデータをLTE、LTE-M、NB-IoTなどのネットワーク経由で目立たず送信するために使われます。
これはSIMスワップとは別の攻撃です。SIMスワップでは、犯罪者が被害者の携帯電話番号を乗っ取り、通話やSMS認証コードを受け取ります。今回の隠しeSIMは所有者の電話番号を奪いません。改造装置専用の回線として独立して動作します。
危険な海外eSIMアプリ、プロファイル、プロキシサービスに関する問題とも異なります。旅行用eSIMを選ぶ際の別のリスクについては、海外eSIM詐欺と安すぎる料金の注意点も確認してください。
| 脅威 | 狙われるもの | モバイル回線の役割 | 主な対策 |
|---|---|---|---|
| ハードウェアへの不正装置 | 改造端末の画面に表示されるリカバリーフレーズ | 隠しモデムが取得データを送信 | 信頼できる購入経路と、信頼できる端末で作る新しいフレーズ |
| SIMスワップ | 携帯電話番号とSMS認証 | 攻撃者が電話番号を別SIMへ移す | 認証アプリまたはセキュリティキー |
| 悪意あるeSIMアプリ/プロキシ | アカウント情報、通信内容、開通コード | 安全性の低いサービスが通信を処理 | 信頼できる事業者と公式アプリ |
| フィッシング | リカバリーフレーズやログイン情報 | 偽サイトや偽メッセージで情報を収集 | リカバリーフレーズをオンライン入力しない |
すぐに対応すべき人
Ledgerの公式警告で最も明確に対象となったのは、CryptoBilisを最近利用した購入者です。指定された90日間に同販売店からLedger端末を購入した人には、端末を初期設定しないことが案内されました。すでに初期化している場合は、新しい端末で新規のリカバリーフレーズを作成し、資産を移すよう勧告されています。
マーケットプレイスの出品者、実態が不明な輸入業者、所有関係の分からない販売店、中古品などから購入した場合も注意が必要です。研究者は、日本の大手マーケットプレイスへの出品を含む第三者経路から、より新しい世代の改造端末を入手しています。ただし、それらの個体がCryptoBilis由来だとは確認されていません。
✅ Ledgerから直接購入した端末が、この報告だけで自動的に被害対象になるわけではありません。2026年10月9日の声明時点で、Ledgerは直販品に関する同様の報告はないとしています。基本的な安全対策は引き続き必要ですが、緊急度を判断するうえで重要な情報です。
Ledger端末の改造が疑われる場合の対処法
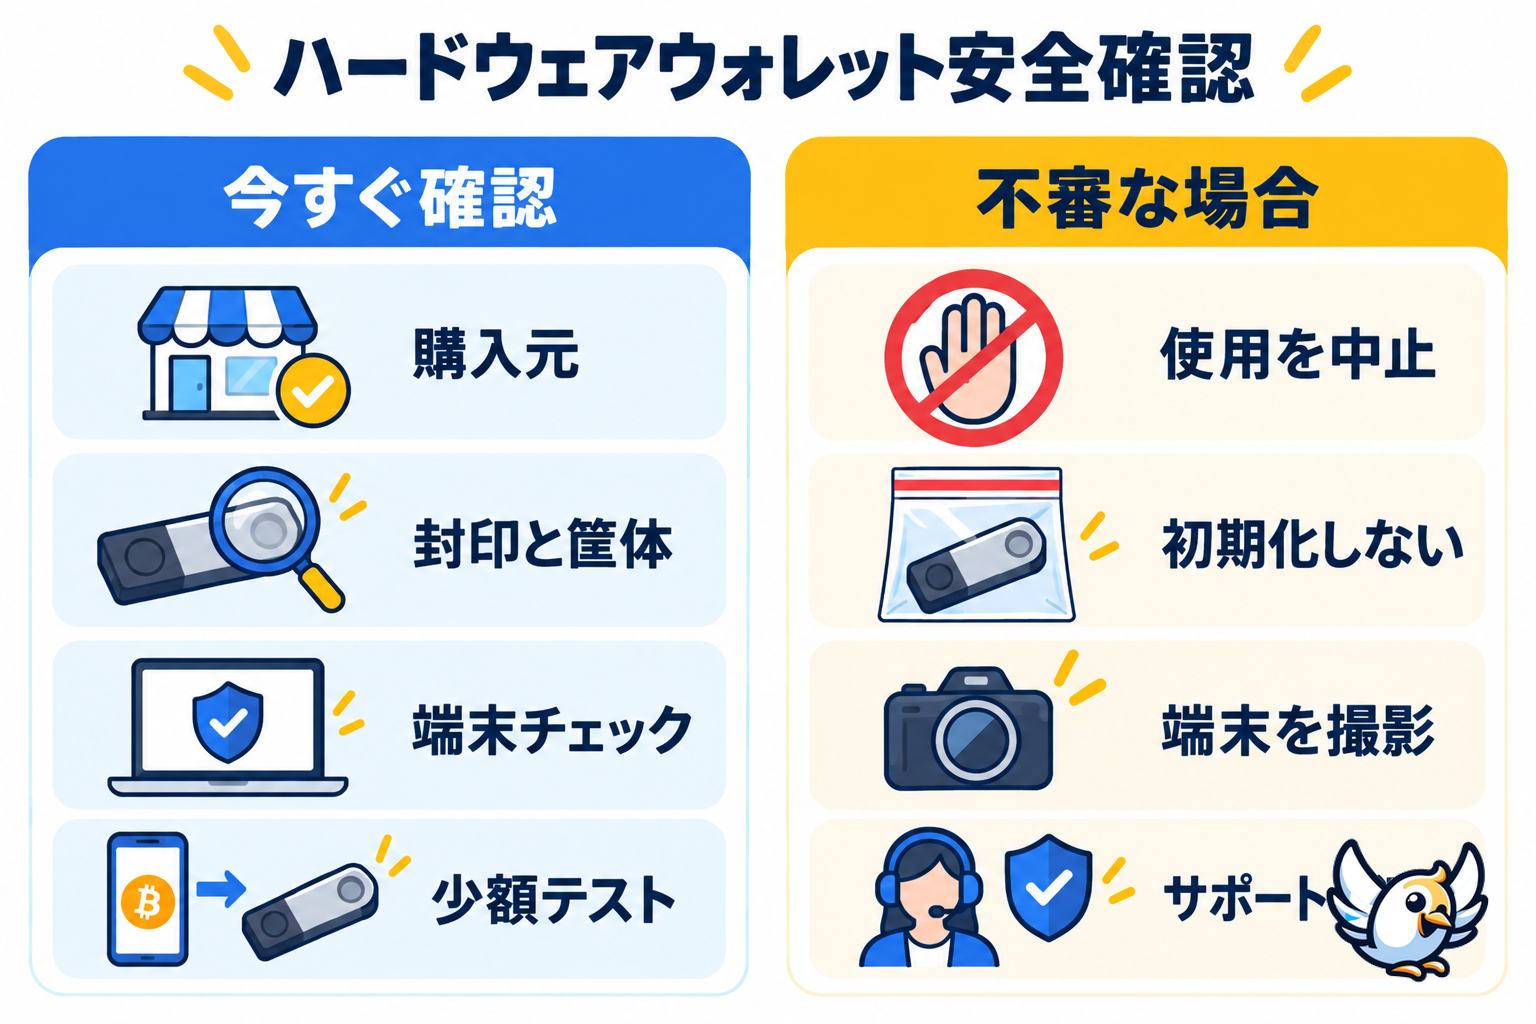
購入経路が警告の対象に該当する、または改造を疑う具体的な理由がある場合、その端末に表示されたリカバリーフレーズは流出済みの可能性があると考えてください。同じ端末をリセットし、同じ24語を使い続けても問題は解決しません。
- 疑わしい端末の使用を中止する。 初期化、既存フレーズの復元、新たな取引承認を行わないでください。
- 信頼できる交換端末を用意する。 メーカーから直接購入するか、Ledgerの公式交換手順に従います。
- 信頼できる端末で、完全に新しいリカバリーフレーズを作成する。 古いフレーズはインポートしないでください。
- 資産を慎重に移動する。 まず少額をテスト送金し、信頼できる端末の画面で宛先を確認してから残りを移します。
- 証拠を保全する。 端末、箱、領収書、販売者情報、シリアル情報、配送記録を保存してください。
- Ledgerサポートへ連絡する。 公式サポートサイトを利用し、突然届いたメッセージ内のサポートリンクは開かないでください。
- 盗難を届け出る。 関係する取引所、地域のサイバー犯罪相談窓口、専門のブロックチェーン調査機関へ速やかに連絡します。
⚠️ 24語をLedger Live、ウェブサイト、サポートチャット、入力フォーム、「確認ツール」に入力してはいけません。正規のサポートがリカバリーフレーズを要求することはありません。
隠し装置を自宅で見つけられるのか
確実な判別は困難です。初期型ではバッテリーが交換され、手作業ではんだ付けした配線も見えていました。しかし、最新の確認例では元のバッテリーが維持され、黒くコーティングされた薄いフレキシブル基板が画面下に隠されていたと報告されています。筐体を開けた後でも、細いアンテナ線が数少ない手掛かりの一つでした。
端末を自分で分解すると、故障、証拠の破壊、バッテリー事故につながるほか、サポートや保証手続きが難しくなるおそれがあります。外観や梱包に異常がなく、真正性チェックに成功しても、正規のセキュアエレメントを残したまま追加部品が仕込まれている可能性は排除できません。
💡 販売店に関する警告の対象端末を持っている場合は、自宅で分解せずメーカーの指示に従ってください。専門のセキュリティ研究機関であれば、顕微鏡観察、電気的解析、管理された分解によって調査できます。
この事件で海外旅行用eSIMも危険になるのか
いいえ。一般向けの海外旅行用eSIMは、対応スマートフォンへ追加するデジタル通信プランです。今回の事例で説明されている不正部品は、改造ハードウェアにはんだ付けされた組み込みSIMです。通信規格には共通点がありますが、用途もリスクの種類も異なります。
旅行用のモバイル通信を選ぶときは、実績のある事業者を利用し、公式手順でeSIMプロファイルを追加してください。事業者アカウントには強固な認証を設定し、ウォレットのリカバリーフレーズを要求するサービスは避けましょう。旅行通信会社が仮想通貨ウォレットのシードフレーズを必要とすることはありません。
海外旅行用eSIMを探している場合は、信頼性や利用条件を確認しながら、実績のある事業者を比較できます。ただし、通信サービスの比較はハードウェアウォレットの安全確認に代わるものではありません。





ハードウェアウォレット利用者が見直すべきこと
今回の事例が示す核心は、「正規のチップが入っている」ことと「端末全体が未改造である」ことは同じではないという点です。セキュアエレメントは今後も重要ですが、その周囲には画面、電源線、ボタン、通信バスがあり、製造・流通経路にも依存しています。
可能な限りメーカーから直接購入し、信頼できる端末上でのみリカバリーフレーズを生成してください。フレーズはオフラインで保管し、送金先や金額は必ず端末画面で確認します。保有額が大きい場合は、異なる信頼できる経路から購入した複数のウォレットへリスクを分散する方法や、慎重に設計したマルチシグ構成も検討できます。
同時に、まだ判明していない点を断定しないことも重要です。研究者は実際に動作する通信インプラントを示し、その設計が高度化していることを記録しました。Ledgerも販売店に関連する盗難報告を認めています。しかし公開情報だけでは、改造端末の流通経路の全体像、影響を受けた台数、最終的な被害総額は確定していません。
よくある質問
LedgerがNano XへeSIMを追加したのですか?
いいえ。報告されたeSIMは、正規のNano Xへ後から追加された不正なインプラントの一部です。製品の標準機能ではありません。
改造端末でもLedgerの真正性チェックを通過しますか?
研究者によると、通過する可能性があります。セキュアエレメントは正規品のままで、インプラントはチップを置き換えるのではなく画面への接続を監視するためです。
インターネットへ接続していなくてもリカバリーフレーズを盗まれますか?
報告された装置には独自のモデム、アンテナ、組み込みSIMがあります。そのため、所有者のスマートフォン、Wi-Fi、パソコンの回線を使わずに、取得した24語を送信できるとされています。
Ledger利用者は全員、今すぐ仮想通貨を移すべきですか?
すべての端末を対象とした一律の警告は出ていません。直ちに対応すべきなのは、Ledgerが示した販売店警告の対象者や、安全性に疑いのある購入経路・物理的な改造を疑う具体的な理由がある人です。
疑わしい端末をリセットすれば安全になりますか?
いいえ。古いリカバリーフレーズがすでに取得された可能性がある場合、同じ端末を初期化しても24語の秘密性は戻りません。信頼できるハードウェアで新しいフレーズを生成し、そこから作られたアドレスへ資産を移してください。

旅行とテクノロジーに情熱を注ぐ私は、この2つの世界を融合させ、海外でのインターネット環境という複雑な選択肢を、旅行者の皆さんに分かりやすく解説しています。ソフトウェアエンジニアとしてのスキルを活かし、シンプルで実践的、かつ透明性の高い情報を提供することが私の使命です。旅行中に簡単かつ最安値でネットに接続するためのヒントを、すべてお届けします。 🌍📲