
Robo de criptomonedas en Ledger con eSIM: qué pasó

En resumen, esto es lo que descubrirás en este artículo: un Ledger Nano X auténtico puede ser modificado, según los investigadores, con un implante móvil oculto que lee la frase de recuperación desde la conexión de la pantalla y la transmite mediante una eSIM integrada. Es un caso grave, pero se trata de un ataque a la cadena de suministro, no de una prueba de que todos los Ledger o las eSIM de viaje estén comprometidos.
¿Qué pasó en el caso del robo de criptomonedas en Ledger con eSIM?
Investigadores de seguridad han documentado dispositivos Ledger Nano X modificados con componentes adicionales. El implante se esconde dentro de un monedero que, por lo demás, es auténtico. Su función es escuchar los datos enviados desde el elemento seguro a la pantalla OLED cuando el dispositivo muestra la frase de recuperación de 24 palabras durante la configuración.
La placa oculta puede reconstruir esas palabras a partir de los datos de la pantalla, almacenarlas y enviarlas al atacante mediante una conexión móvil. Las versiones más recientes incluirían un módem, una antena y una SIM integrada. Por tanto, la eSIM actúa como canal de comunicación del implante. No es una función legítima de Ledger.
Ledger comunicó el 9 de octubre de 2026 que estaba investigando denuncias de fondos robados relacionadas con dispositivos vendidos por CryptoBilis, un distribuidor autorizado que opera en varias zonas del Sudeste Asiático. La empresa pidió al distribuidor que suspendiera las ventas y los envíos. También indicó que, hasta ese momento, no había recibido denuncias similares sobre dispositivos comprados directamente a Ledger.
⚠️ Las estimaciones publicadas sobre las pérdidas varían mucho. Algunas informaciones hablaron de un robo de unos 15 millones de dólares, mientras que investigadores independientes de la cadena de bloques atribuyeron después cantidades mucho mayores a direcciones posiblemente relacionadas. Ledger no había confirmado ni una cifra de pérdidas ni que el implante fuera la causa cuando emitió la advertencia.
¿Cómo puede estar comprometido un monedero físico auténtico?
Un monedero físico suele mantener las claves privadas dentro de un elemento seguro reforzado. Ese chip puede generar claves y firmar transacciones sin revelar el secreto. Sin embargo, el dispositivo debe mostrar una vez las palabras de recuperación durante la configuración. Para hacerlo, envía información visual a la pantalla.
El implante descrito ataca ese recorrido en lugar de vulnerar el elemento seguro. Los investigadores de Tibane Labs describen varias generaciones del dispositivo. Los primeros ejemplares utilizaban cables visibles y una batería de sustitución más pequeña. Las versiones posteriores emplean circuitos flexibles personalizados, revestimientos del mismo color, marcas de componentes raspadas y piezas de conectividad móvil ocultas bajo la pantalla.

El ataque resulta especialmente peligroso porque varias comprobaciones habituales pueden seguir ofreciendo una falsa sensación de seguridad:
- El elemento seguro puede ser auténtico, por lo que la verificación de autenticidad por software podría superarse.
- El monedero puede iniciarse, cargarse, conectarse y firmar transacciones con normalidad.
- El embalaje y la carcasa exterior pueden no mostrar daños evidentes.
- El implante dispone de su propia conexión móvil, de modo que no necesita el teléfono ni la red Wi-Fi de la víctima.
💡 Imagina un pequeño espía conectado al cable de la pantalla. No necesita abrir la caja fuerte si puede observar el secreto cuando aparece en ella.
Qué hace la eSIM y qué no hace
La expresión «robo de criptomonedas mediante eSIM» puede llevar a confusión. En este incidente, la SIM integrada parece formar parte de un equipo de vigilancia no autorizado. Proporciona al implante una vía discreta para enviar los datos capturados a través de redes LTE, LTE-M o NB-IoT.
No se trata de un ataque de duplicado o secuestro de SIM. En un SIM swapping, el delincuente toma el control del número móvil de la víctima para interceptar llamadas o códigos recibidos por SMS. En este caso, la eSIM oculta no sustituye la línea telefónica del propietario. Pertenece al implante y funciona de manera independiente.
Tampoco es el mismo riesgo que puede presentar una aplicación, un perfil o un servicio proxy de eSIM de viaje poco fiable. Para entender esa amenaza diferente, consulta nuestra guía sobre los riesgos de los proxy eSIM gratuitos y el robo de códigos.
| Amenaza | ¿Cuál es el objetivo? | Papel de la red móvil | Defensa principal |
|---|---|---|---|
| Implante físico | Las palabras de recuperación mostradas en un monedero manipulado | Un módem oculto envía los datos capturados | Comprar por un canal fiable y crear una frase nueva en hardware de confianza |
| SIM swapping | Tu número de teléfono y la verificación por SMS | El atacante transfiere el número | Autenticación mediante aplicación o llave física |
| Aplicación o proxy eSIM malicioso | Credenciales, tráfico o códigos de activación | Un servicio inseguro gestiona la conectividad | Proveedor fiable y aplicación oficial |
| Phishing | Tu frase de recuperación o tus datos de acceso | Una web o un mensaje falso recopila los secretos | No introducir nunca las palabras de recuperación en internet |
¿Quién debe actuar de inmediato?
La advertencia oficial más clara se dirigía a los clientes recientes de CryptoBilis. A quienes hubieran comprado un dispositivo Ledger a ese distribuidor dentro del periodo indicado de 90 días se les recomendó no configurarlo. Si ya lo habían inicializado, debían trasladar sus activos a un dispositivo nuevo y generar una frase de recuperación completamente distinta.
También conviene extremar la precaución si el monedero procede de un vendedor de marketplace, un importador desconocido, un distribuidor cuya propiedad no está clara o el mercado de segunda mano. Los investigadores obtuvieron ejemplares implantados más recientes a través de canales de terceros en Japón, incluida una oferta publicada en un marketplace generalista. Sin embargo, no determinaron que esos dispositivos procedieran de CryptoBilis.
✅ Un monedero comprado directamente a Ledger no está afectado automáticamente por este informe. Según la declaración de la empresa del 9 de octubre, Ledger no tenía constancia de casos vinculados a compras directas. Esto no elimina las precauciones habituales, pero sí cambia la evaluación del riesgo inmediato.
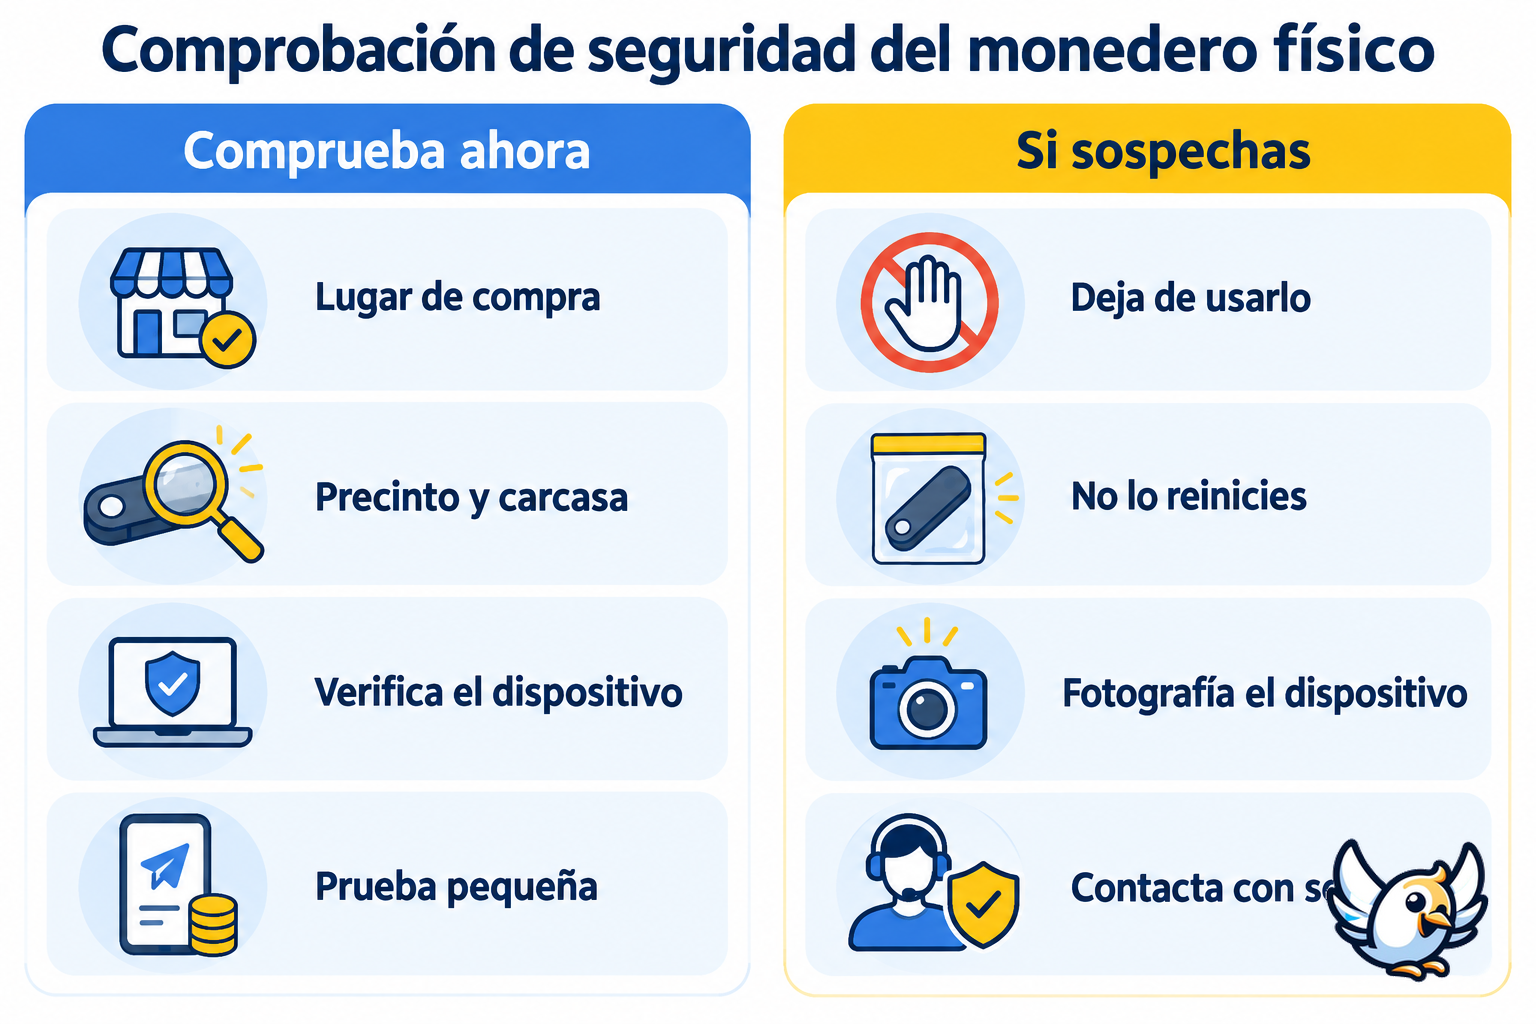
Qué hacer si tu Ledger puede estar afectado
Si el canal de compra coincide con la advertencia o tienes motivos concretos para sospechar una manipulación, considera potencialmente expuesta cualquier frase de recuperación mostrada por ese dispositivo. Reiniciar el mismo monedero y reutilizar las mismas palabras no resuelve el problema.
- Deja de utilizar el dispositivo sospechoso. No lo inicialices, no restaures una frase en él y no apruebes más transacciones.
- Consigue un reemplazo de confianza. Compra directamente al fabricante o sigue las instrucciones oficiales de sustitución de Ledger.
- Genera una frase de recuperación totalmente nueva en un dispositivo fiable. No importes la frase anterior.
- Transfiere los activos con cuidado. Haz primero una operación de prueba con una cantidad pequeña, comprueba el destino en el dispositivo fiable y mueve después el resto.
- Conserva las pruebas. Guarda el monedero, la caja, el recibo, los datos del vendedor, la información de serie y los documentos del envío.
- Contacta con el soporte de Ledger desde el sitio oficial de asistencia. No abras enlaces de soporte recibidos en mensajes no solicitados.
- Denuncia cualquier robo. Contacta cuanto antes con el exchange correspondiente, la unidad de ciberdelincuencia de tu país y un investigador de blockchain cualificado.
⚠️ Nunca escribas tus 24 palabras en Ledger Live, una página web, un chat de soporte, un formulario o una herramienta de «verificación». El soporte legítimo no debe pedírtelas.
¿Se puede detectar el implante en casa?
No de forma fiable. Las primeras versiones sustituían la batería y utilizaban cables soldados a mano que podían verse. El ejemplar más reciente documentado habría conservado la batería original y ocultaba bajo la pantalla un circuito flexible con revestimiento negro. Tras abrir la carcasa, uno de los pocos indicios visibles era un fino cable de antena.
Abrir el monedero puede dañarlo, destruir pruebas, generar riesgos relacionados con la batería y complicar una reclamación al soporte o a la garantía. Un exterior normal, un embalaje correcto y una verificación de dispositivo auténtico superada no permiten descartar componentes añadidos si el elemento seguro sigue siendo genuino.
💡 Si tu dispositivo está incluido en una advertencia sobre un distribuidor, sigue las instrucciones del fabricante en lugar de desmontarlo en casa. Los laboratorios de seguridad pueden examinar el hardware mediante microscopía, análisis eléctrico y desmontaje controlado.
¿Este incidente hace que las eSIM de viaje sean inseguras?
No. Una eSIM de viaje para consumidores es un plan móvil digital que se instala en un teléfono compatible. El componente malicioso descrito en este caso es una SIM integrada y soldada dentro de hardware no autorizado. Ambas tecnologías comparten un estándar de conectividad, pero tienen finalidades y modelos de riesgo distintos.
Al elegir datos móviles para viajar, utiliza un proveedor conocido, instala los perfiles siguiendo las instrucciones oficiales, protege la cuenta del proveedor con una autenticación sólida y evita cualquier servicio que solicite las palabras de recuperación de un monedero. Una empresa de conectividad para viajeros nunca necesita tu frase semilla de criptomonedas.
Nuestra selección actual de proveedores de eSIM consolidados permite comparar opciones legítimas de conectividad para viajar. No sustituye las comprobaciones de seguridad de un monedero físico.





Qué cambia este ataque en la seguridad de los monederos físicos
La lección principal es que «chip auténtico» no siempre significa «dispositivo sin manipular». Los elementos seguros siguen siendo valiosos, pero forman parte de un sistema físico más amplio que incluye una pantalla, líneas de alimentación, botones, buses de comunicación y una cadena de suministro.
Siempre que sea posible, compra directamente al fabricante. Genera la frase semilla únicamente en hardware de confianza y mantenla fuera de internet. Comprueba los datos de cada transacción en la pantalla del dispositivo. Si gestionas una cantidad importante, valora repartir el riesgo entre monederos adquiridos por vías independientes o utilizar una configuración multifirma diseñada con cuidado.
Por último, conviene distinguir lo probado de lo que todavía se desconoce. Los investigadores han demostrado implantes móviles funcionales y diseños cada vez más profesionales. Ledger ha reconocido denuncias de robos relacionadas con un distribuidor. Sin embargo, las pruebas públicas aún no han establecido toda la cadena de distribución, el número total de monederos afectados ni una cifra definitiva y confirmada de pérdidas.
Preguntas frecuentes
¿Ledger añadió una eSIM al Nano X?
No. La eSIM descrita forma parte de un implante no autorizado añadido a dispositivos Nano X auténticos. No es una característica estándar del monedero.
¿Puede el implante superar la comprobación de dispositivo auténtico de Ledger?
Según los investigadores, sí, porque el elemento seguro sigue siendo genuino. El implante vigila la conexión de la pantalla en lugar de sustituir el chip seguro.
¿Puede robar la frase de recuperación sin usar la conexión a internet del propietario?
El implante incluiría su propio módem móvil, una antena y una SIM integrada. Por eso puede transmitir las palabras capturadas sin utilizar el teléfono, la red Wi-Fi ni la conexión del ordenador del propietario.
¿Deben todos los propietarios de un Ledger mover sus criptomonedas de inmediato?
No se ha emitido una advertencia general para todos los dispositivos. La actuación inmediata es especialmente relevante para los clientes incluidos en el aviso de Ledger sobre el distribuidor y para quienes tengan motivos creíbles para sospechar de un canal de compra inseguro o de una manipulación física.
¿Basta con reiniciar el monedero sospechoso?
No. Si la frase anterior pudo quedar expuesta, reiniciar el mismo dispositivo no vuelve a hacer secretas esas palabras. Genera una frase nueva en hardware de confianza y transfiere los activos a direcciones derivadas de ella.

Apasionado por los viajes y la tecnología, he unido estos dos mundos para ayudar a los viajeros a comprender las numerosas opciones disponibles para acceder a Internet en el extranjero y encontrar la que mejor se adapte a sus necesidades. Como ingeniero desarrollador de software, pongo mis habilidades al servicio de contenidos sencillos, prácticos y transparentes. Mi objetivo es proporcionarte todas las claves para que puedas mantenerte conectado fácilmente y al mejor precio durante tus viajes. 🌍📲