
Ledger-tárcába rejtett eSIM: így lophattak kriptót

Röviden: ezt tudja meg ebből a cikkből: a beszámolók szerint egy eredeti Ledger Nano X hardvertárcát úgy módosíthatnak egy rejtett mobilhálózati implantátummal, hogy az kiolvassa a kijelző felé továbbított helyreállító kifejezést, majd egy beépített eSIM-en keresztül elküldi azt. Súlyos ellátásilánc-támadásról van szó, de ez nem jelenti azt, hogy minden Ledger-tárca vagy hétköznapi utazási eSIM veszélyes lenne.
Mi történt a Ledger eSIM-es kriptolopási ügyében?
Biztonsági kutatók olyan módosított Ledger Nano X eszközöket dokumentáltak, amelyekbe plusz hardvert építettek. Az implantátum egy egyébként eredeti tárca belsejében rejtőzik. Beállítás közben figyeli a biztonsági elem és az OLED-kijelző közötti adatforgalmat, amikor a készülék megjeleníti a 24 szóból álló helyreállító kifejezést.
A rejtett áramkör a kijelzőadatokból újra összeállíthatja a szavakat, eltárolhatja őket, majd mobilhálózaton továbbíthatja a támadónak. A jelentések szerint az újabb változatok modemet, antennát és beágyazott SIM-et is tartalmaznak. Az eSIM tehát az implantátum kommunikációs csatornája, nem pedig a Ledger hivatalos funkciója.
A Ledger 2026. október 9-én közölte, hogy vizsgálja a CryptoBilis által értékesített eszközökhöz köthető pénzlopási bejelentéseket. A hivatalos viszonteladó Délkelet-Ázsia egyes részeit szolgálja ki. A Ledger felszólította a céget az értékesítés és a szállítás leállítására. Akkori tájékoztatása szerint a közvetlenül a Ledgertől vásárolt készülékekkel kapcsolatban nem érkezett hasonló bejelentés.
⚠️ A nyilvánosságra került kárbecslések jelentősen eltérnek. Egyes híradások körülbelül 15 millió dolláros lopásra összpontosítottak, míg független blokkláncelemzők később ennél jóval nagyobb összegeket kapcsoltak potenciálisan összefüggő címekhez. A figyelmeztetés kiadásakor a Ledger sem a veszteség összegét, sem az implantátum okozati szerepét nem erősítette meg.
Hogyan lehet veszélyes egy eredeti hardvertárca?
Egy hardvertárca a privát kulcsokat általában megerősített biztonsági elemben tartja. Ez a chip úgy hozhat létre kulcsokat és írhat alá tranzakciókat, hogy közben nem adja ki a titkot. A beállítás során azonban a tárcának egyszer meg kell jelenítenie a helyreállító szavakat, ezért képi adatokat továbbít a kijelzőnek.
A jelentésben szereplő implantátum nem a biztonsági elemet töri fel, hanem ezt az adatútvonalat figyeli. A Tibane Labs kutatói az eszköz több generációját is bemutatták. A korai példányokban feltűnő vezetékeket és kisebb csereakkumulátort használtak. Az újabb verziókban egyedi flexibilis áramköri lap, színben illeszkedő bevonat, lekapart alkatrészjelölések és a kijelző alatt elrejtett mobilhálózati komponensek jelentek meg.

A támadás azért különösen veszélyes, mert több megszokott ellenőrzés is megnyugtató eredményt adhat:
- A biztonsági elem eredeti maradhat, így a szoftveres hitelesség-ellenőrzés sikeres lehet.
- A tárca rendesen elindulhat, tölthető, csatlakoztatható és tranzakciók aláírására is képes lehet.
- A csomagoláson és a külső burkolaton nem feltétlenül látszik sérülés.
- Az implantátumnak saját mobilkapcsolata lehet, ezért nincs szüksége az áldozat telefonjára vagy Wi-Fi-hálózatára.
💡 Úgy képzeld el, mint egy apró kémet a kijelző kábelén. Nem kell feltörnie a páncélszekrényt, ha megfigyelheti, amikor a titok megjelenik a képernyőn.
Mit csinál az eSIM, és mit nem?
Az „eSIM-es kriptolopás” kifejezés félrevezető lehet. Ebben az esetben a beágyazott SIM feltehetően egy engedély nélkül beépített megfigyelőeszköz része. Csendes adatkapcsolatot biztosít az implantátumnak, hogy LTE-, LTE-M- vagy NB-IoT-hálózaton elküldhesse a megszerzett adatokat.
Ez nem SIM-csere. A SIM-cserés csalásnál a bűnöző megszerzi az áldozat telefonszámát, hogy elfoghassa a hívásokat vagy az SMS-ben érkező kódokat. Itt a rejtett eSIM nem veszi át a tulajdonos mobilvonalát. Az implantátumhoz tartozik, és önállóan működik.
Az esetet az utazási eSIM-alkalmazásokhoz, -profilokhoz vagy proxyszolgáltatásokhoz kapcsolódó kockázatoktól is el kell különíteni. Erről a veszélytípusról a ingyenes eSIM-proxyk és kódlopások kockázatairól szóló útmutatónkban olvashatsz.
| Fenyegetés | Mi a célpont? | Mi a mobilhálózat szerepe? | Legfontosabb védekezés |
|---|---|---|---|
| Hardveres implantátum | A manipulált tárcán megjelenő helyreállító szavak | A rejtett modem elküldi a megszerzett adatokat | Megbízható beszerzési forrás és új helyreállító kifejezés megbízható hardveren |
| SIM-csere | A telefonszámod és az SMS-es hitelesítés | A támadó átíratja magához a számot | Alkalmazásalapú hitelesítés vagy fizikai biztonsági kulcs |
| Rosszindulatú eSIM-app vagy proxy | Fiókadatok, adatforgalom vagy aktiválási kódok | Nem biztonságos szolgáltatás kezeli a kapcsolatot | Megbízható szolgáltató és hivatalos alkalmazás |
| Adathalászat | A helyreállító kifejezésed vagy belépési adataid | Hamis oldal vagy üzenet gyűjti be a titkokat | Soha ne add meg online a helyreállító szavakat |
Kinek kell azonnal lépnie?
A legegyértelműbb hivatalos figyelmeztetés a CryptoBilis közelmúltbeli vásárlóit érintette. Azokat, akik a megjelölt 90 napos időszakban ettől a viszonteladótól vásároltak Ledger-eszközt, arra kérték, hogy ne állítsák be a készüléket. Akik már inicializálták, azoknak azt tanácsolták, hogy újonnan létrehozott helyreállító kifejezéssel helyezzék át eszközeiket egy új készülékre.
Óvatosság indokolt akkor is, ha a tárca piactéri eladótól, ismeretlen importőrtől, nehezen azonosítható hátterű viszonteladótól vagy használt forrásból származik. A kutatók Japánban harmadik feleken keresztül is szereztek újabb implantátumos példányokat, köztük egy ismert piactéren megjelent hirdetésből. Azt azonban nem állapították meg, hogy ezek a készülékek a CryptoBilistől származtak-e.
✅ A közvetlenül a Ledgertől vásárolt tárca nem válik automatikusan érintetté ettől a jelentéstől. A vállalat október 9-i közleménye szerint akkor nem volt tudomása közvetlen vásárlásokhoz kapcsolódó esetről. Az általános biztonsági szabályokat továbbra is be kell tartani, de a közvetlen kockázat megítélése más.
Teendők, ha érintett lehet a Ledger-eszköz
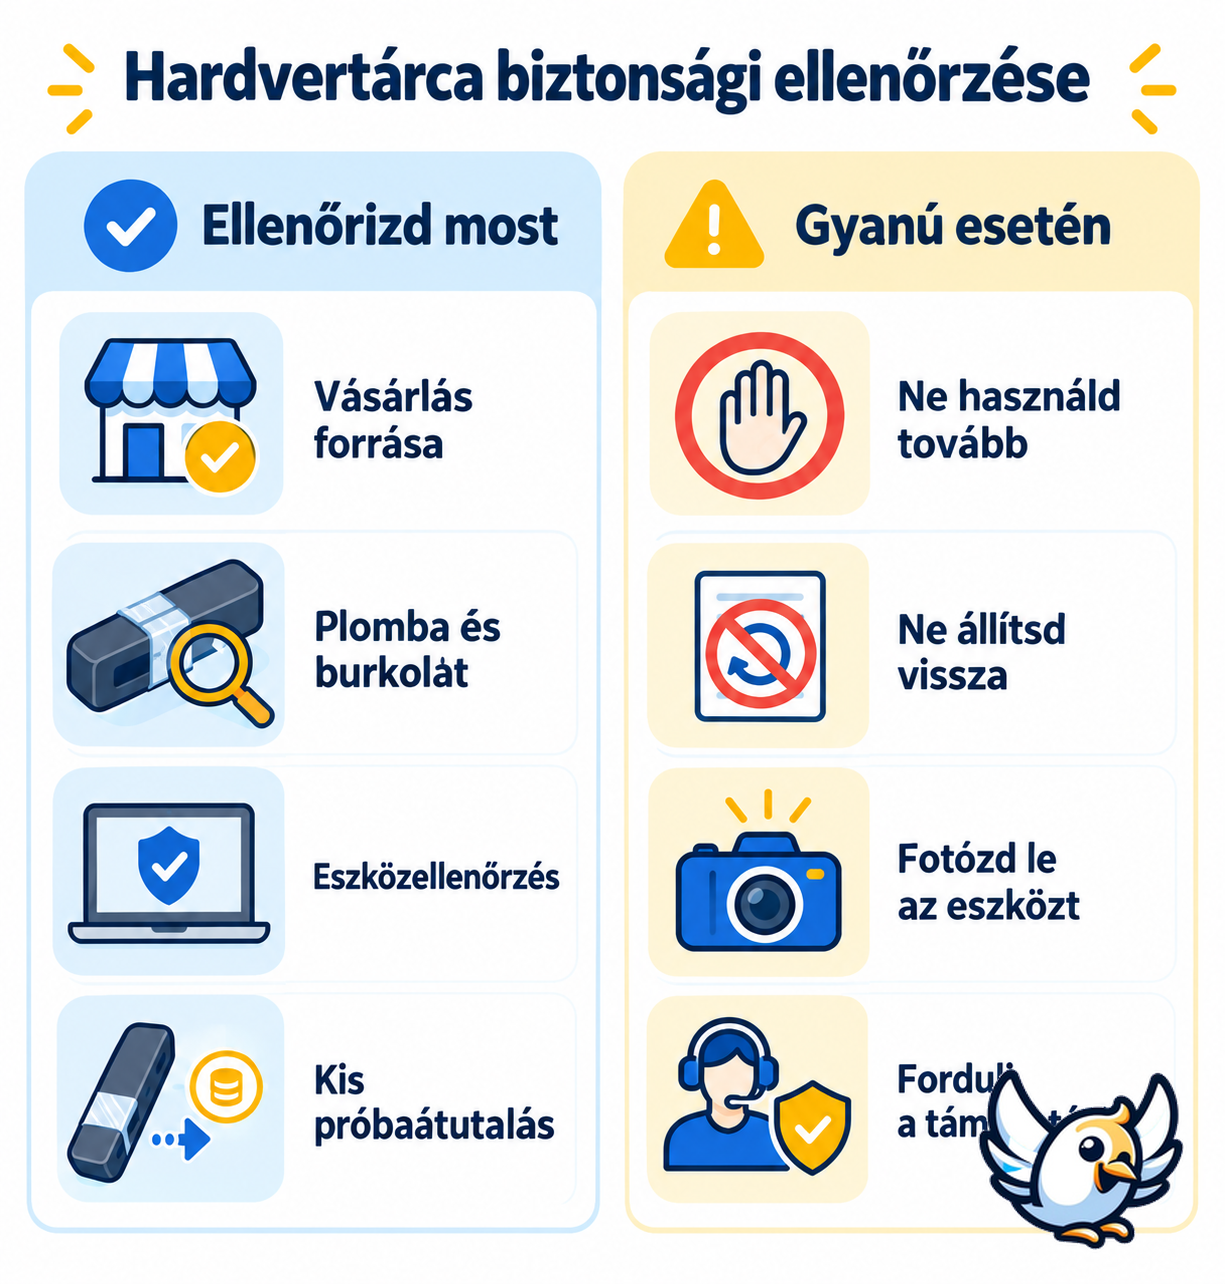
Ha a vásárlás módja megfelel a figyelmeztetésben leírtaknak, vagy konkrét okod van manipulációra gyanakodni, tekints potenciálisan kiszivárgottnak minden helyreállító kifejezést, amelyet az eszköz megjelenített. Nem elég ugyanazt a tárcát visszaállítani, majd újra felhasználni ugyanazokat a szavakat.
- Ne használd tovább a gyanús eszközt. Ne inicializáld, ne állíts vissza rajta helyreállító kifejezést, és ne hagyj jóvá vele újabb tranzakciót.
- Szerezz be megbízható cserekészüléket. Vásárolj közvetlenül a gyártótól, vagy kövesd a Ledger hivatalos csereutasításait.
- Hozz létre teljesen új helyreállító kifejezést megbízható hardveren. A régit soha ne importáld.
- Körültekintően utald át az eszközöket. Kezdd egy kis próbaátutalással, ellenőrizd a célcímet a megbízható készüléken, majd mozgasd át a fennmaradó összeget.
- Őrizd meg a bizonyítékokat. Tartsd meg a tárcát, a dobozt, a számlát, az eladó adatait, a sorozatszámot és a szállítási dokumentumokat.
- Vedd fel a kapcsolatot a Ledger ügyfélszolgálatával a hivatalos támogatási oldalon. Kéretlen üzenetben kapott ügyfélszolgálati linket ne nyiss meg.
- Jelentsd a lopást. Minél gyorsabban értesítsd az érintett kriptotőzsdét, a helyi kiberbűnözés elleni hatóságot és egy megfelelő szakértelemmel rendelkező blokkláncelemzőt.
⚠️ A 24 szót soha ne gépeld be a Ledger Live-ba, weboldalra, ügyfélszolgálati csevegésbe, űrlapba vagy „ellenőrző” eszközbe. A valódi ügyfélszolgálat nem kérheti ezeket.
Otthon felismerhető a rejtett implantátum?
Megbízhatóan nem. A korábbi változatok más akkumulátort és szemmel látható, kézzel forrasztott vezetékeket használtak. A legújabb dokumentált példány a jelentések szerint megtartotta az eredeti akkumulátort, a kijelző alatt pedig fekete bevonatú flexibilis áramkört rejtett el. A burkolat felnyitása után egy vékony antennavezeték volt a kevés látható nyom egyike.
A tárca felnyitása kárt tehet az eszközben, megsemmisítheti a bizonyítékokat, akkumulátorral kapcsolatos veszélyt okozhat, és megnehezítheti az ügyfélszolgálati vagy garanciális ügyintézést. A sértetlen külső, a szabályos csomagolás és a sikeres eredetiség-ellenőrzés sem zárja ki a hozzáadott hardvert, ha maga a biztonsági elem továbbra is eredeti.
💡 Ha a készülékedre viszonteladói figyelmeztetés vonatkozik, az otthoni szétszerelés helyett kövesd a gyártó utasításait. A biztonsági laboratóriumok mikroszkópos vizsgálattal, elektromos elemzéssel és ellenőrzött szétszereléssel vizsgálhatják meg a hardvert.
Veszélyesebbek lettek-e az utazási eSIM-ek?
Nem. A fogyasztóknak szánt utazási eSIM egy kompatibilis telefonra telepíthető digitális mobilcsomag. Az ebben az ügyben leírt rosszindulatú alkatrész egy engedély nélkül beépített hardverbe forrasztott SIM. A két technológia ugyanazokat a kapcsolódási szabványokat használhatja, de a céljuk és a kockázati modelljük eltér.
Utazási mobilinternet választásakor használj ismert szolgáltatót, a hivatalos útmutató alapján telepítsd a profilt, erős hitelesítéssel védd a fiókodat, és kerülj minden olyan szolgáltatást, amely a kriptotárcád helyreállító szavait kéri. Egy mobilinternet-szolgáltatónak soha nincs szüksége a kriptotárcád seed phrase-ére.
Ismert eSIM-szolgáltatókat bemutató aktuális válogatásunk segít összehasonlítani a megbízható utazási internetes lehetőségeket. A hardvertárcák biztonsági ellenőrzését azonban nem helyettesíti.





Mit változtat a támadás a hardvertárcák biztonságán?
A legfontosabb tanulság: az „eredeti chip” nem mindig jelent érintetlen eszközt. A biztonsági elemek továbbra is fontosak, de egy nagyobb fizikai rendszer részei, amely kijelzőből, tápvezetékekből, gombokból, kommunikációs buszokból és az ellátási lánc szereplőiből áll.
Lehetőség szerint közvetlenül a gyártótól vásárolj. A helyreállító kifejezést csak megbízható hardveren hozd létre, és tartsd offline. A tranzakció adatait mindig az eszköz kijelzőjén ellenőrizd. Jelentősebb vagyon esetén érdemes lehet a kockázatot egymástól független forrásból beszerzett tárcák között megosztani, vagy gondosan kialakított többaláírásos megoldást használni.
Fontos azt is pontosan elkülöníteni, amit már tudunk, attól, ami még bizonytalan. A kutatók működő mobilhálózati implantátumokat mutattak be, és egyre professzionálisabb kialakításokat dokumentáltak. A Ledger elismerte a viszonteladóhoz köthető lopási bejelentéseket. A nyilvános bizonyítékok azonban még nem tárták fel a teljes terjesztési láncot, az érintett tárcák számát vagy a véglegesen megerősített veszteség összegét.
Gyakori kérdések
A Ledger épített eSIM-et a Nano X-be?
Nem. A jelentésekben szereplő eSIM az eredeti Nano X készülékekhez utólag hozzáadott, engedély nélküli implantátum része. Nem a tárca gyári funkciója.
Átmehet az implantátumos eszköz a Ledger eredetiség-ellenőrzésén?
A kutatók szerint igen, mert a biztonsági elem eredeti marad. Az implantátum nem a biztonsági chipet cseréli ki, hanem a kijelzőhöz vezető adatkapcsolatot figyeli.
Internetkapcsolat nélkül is ellophatja az implantátum a helyreállító kifejezést?
A jelentések szerint saját mobilmodemmel, antennával és beágyazott SIM-mel rendelkezik. Így az elfogott szavakat a tulajdonos telefonja, Wi-Fi-je vagy számítógépes kapcsolata nélkül is továbbíthatja.
Minden Ledger-tulajdonosnak azonnal át kell helyeznie a kriptoeszközeit?
Nem adtak ki minden készülékre vonatkozó általános figyelmeztetést. Az azonnali lépések elsősorban a Ledger viszonteladói figyelmeztetésével érintett vásárlók, valamint azok számára indokoltak, akiknek megalapozott okuk van nem biztonságos beszerzési forrásra vagy fizikai manipulációra gyanakodni.
Elég visszaállítani a gyanús tárcát?
Nem. Ha a régi helyreállító kifejezést megszerezhették, ugyanannak az eszköznek a visszaállítása nem teszi újra titkossá a szavakat. Megbízható hardveren hozz létre új kifejezést, majd az abból származó címekre utald át az eszközöket.

Az utazás és a technológia iránti szenvedélyem vezérelt, amikor ötvöztem e két világot, hogy segítsek az utazóknak eligazodni a külföldi internethozzáférési lehetőségek dzsungelében. Szoftvermérnökként a készségeimet arra használom, hogy egyszerű, praktikus és átlátható tartalmakat hozzak létre. A célom? Megadni neked minden eszközt ahhoz, hogy utazásaid során könnyen és a legjobb áron maradhass online. 🌍📲